가상자산 거래소 빗썸의 사내 모바일 그룹웨어 시스템인 '다우오피스'에 외부 비인가자가 접근하여 고객 6,444명과 임직원 715명의 개인정보가 유출되었습니다.
사고는 지난 27일 약 1시간 동안 발생했으며, 최신 보안 패치 적용이 미흡했던 점이 원인으로 나타났습니다. 빗썸은 비정상 접근 인지 후 경로를 차단하고 KISA와 개인정보보호위원회에 신고했습니다.
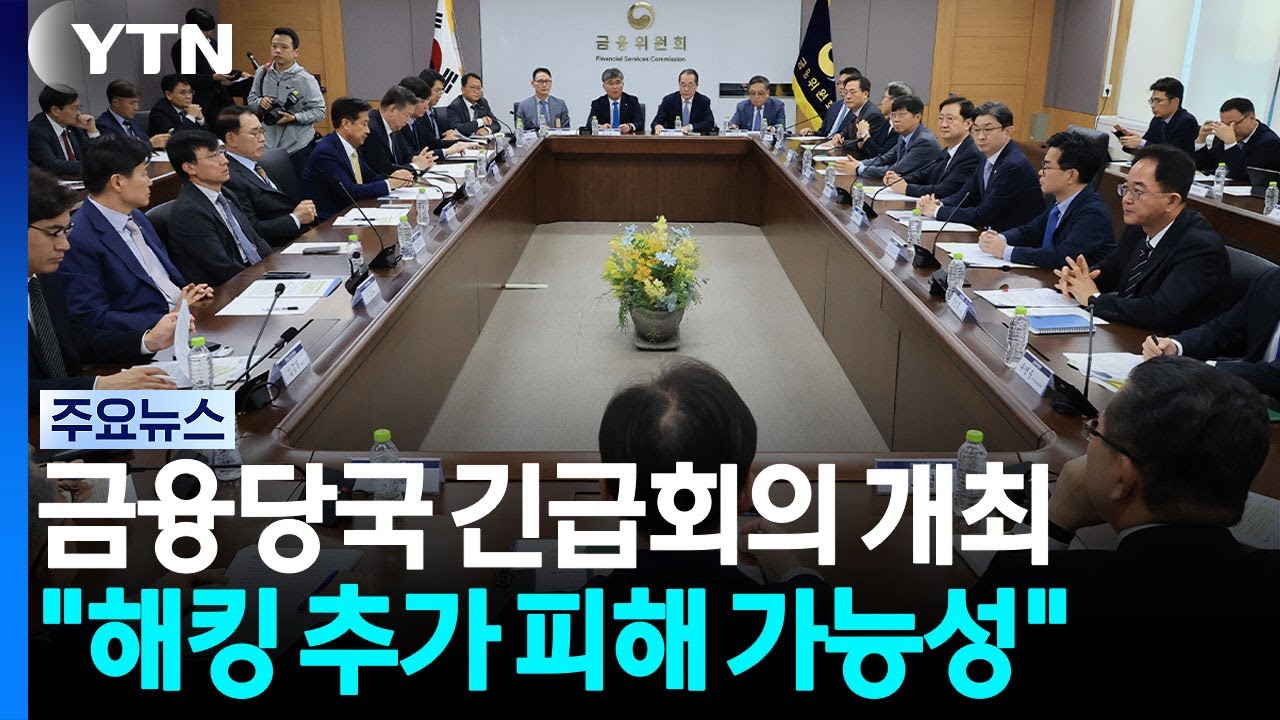
금융위원회와 금융감독원 등 관계기관은 긴급 점검회의를 거쳐 현장조사에 착수했으며, 가상자산업권의 보안 조치를 은행 수준으로 강화하는 방안을 추진하고 있습니다.