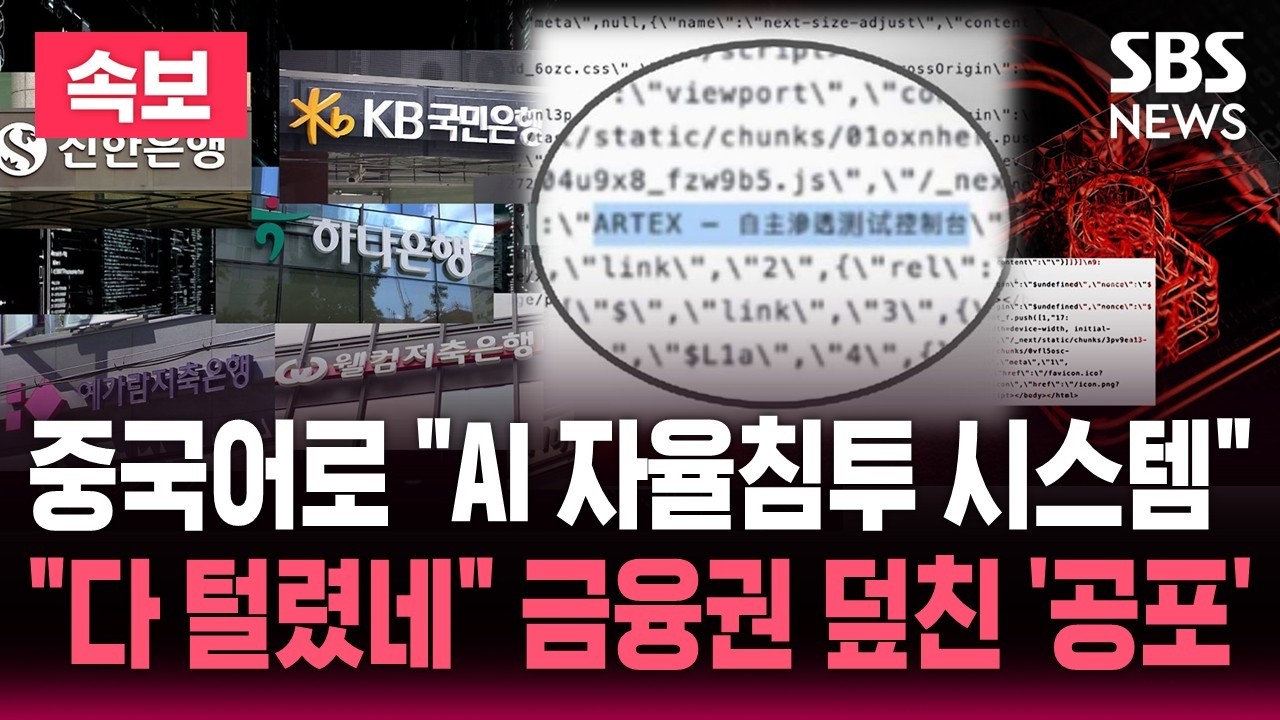
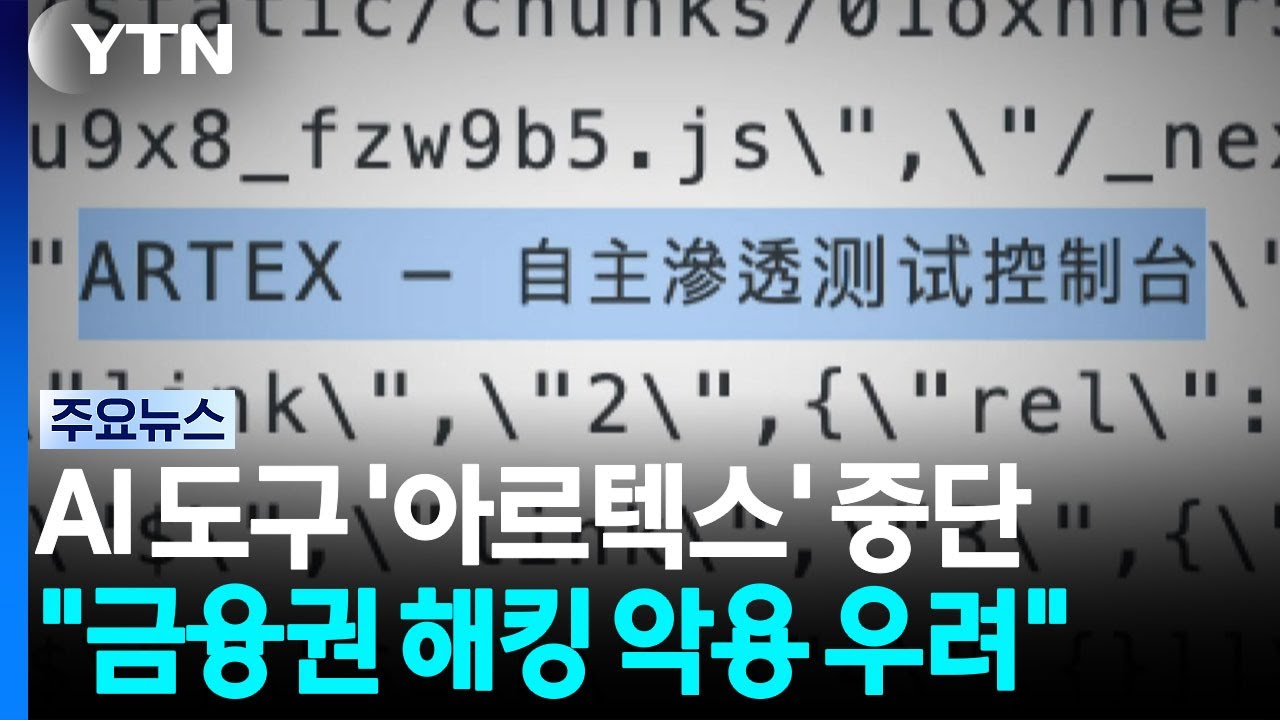
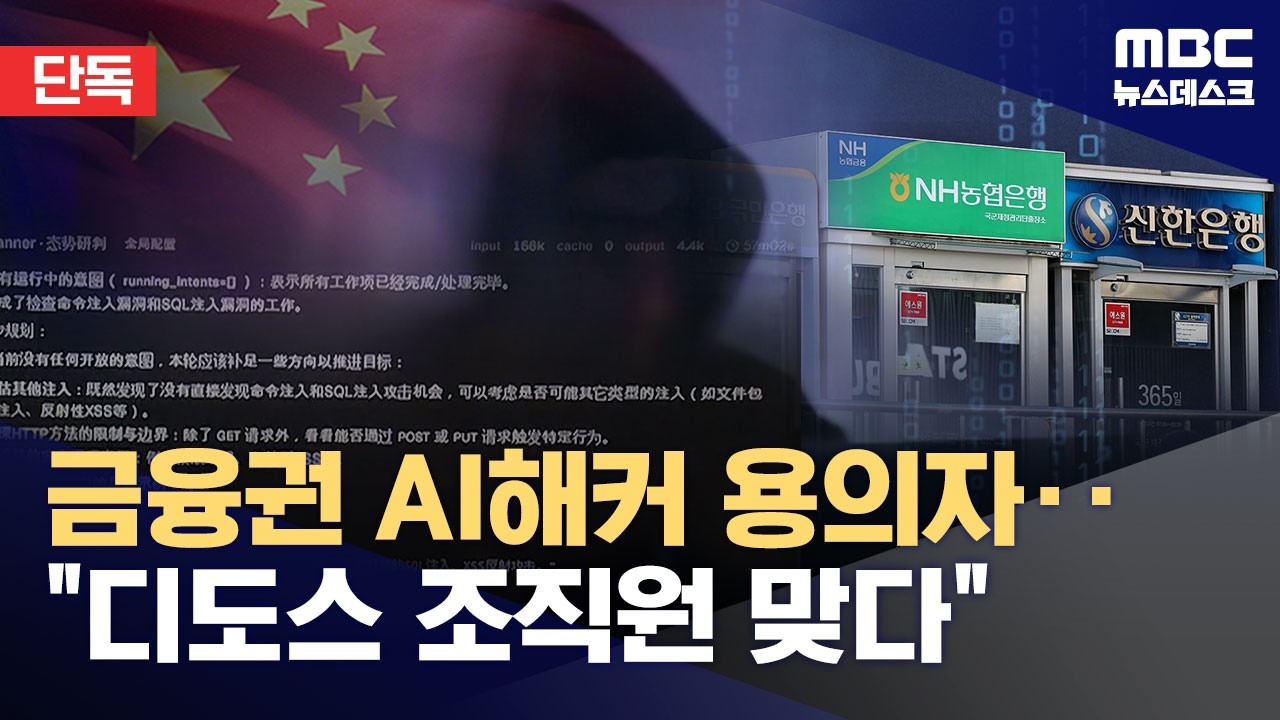
2026년 10월, 신한은행 등 국내 주요 은행을 겨냥한 해킹 공격 과정에서 AI 기반 자율형 침투테스트 도구인 '아텍스(ARTEX)'가 악용된 정황이 확인되었습니다.
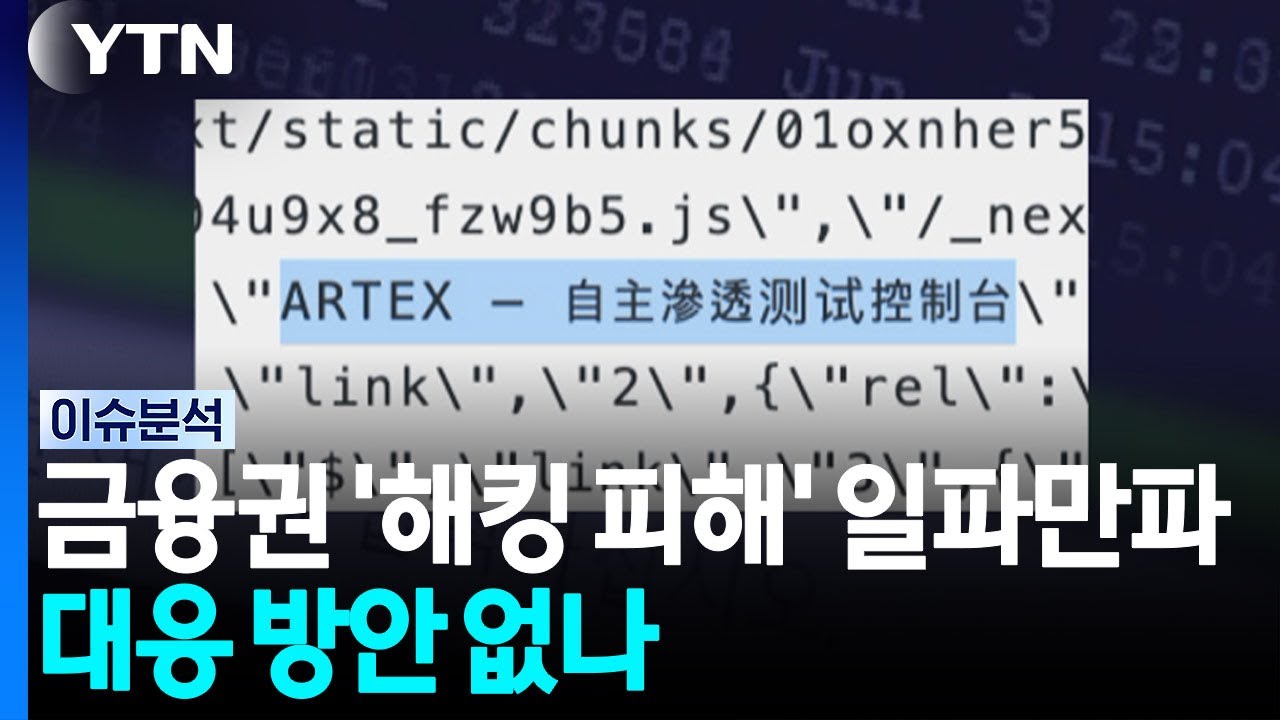
오아시스시큐리티는 신한은행 공격에 활용된 것으로 추정되는 웹서버의 HTML 타이틀에서 ARTEX 관련 문자열을 발견했습니다. 해당 도구는 LLM을 활용해 자산 탐색부터 취약점 분석 및 검증까지의 과정을 자동화하는 오픈소스 시스템입니다.
보안 전문가들은 이번 사고가 AI의 능력보다는 다중 인증 미적용 등 은행의 부가시스템 보안 관리 부실로 인해 발생한 것이라고 분석했습니다.