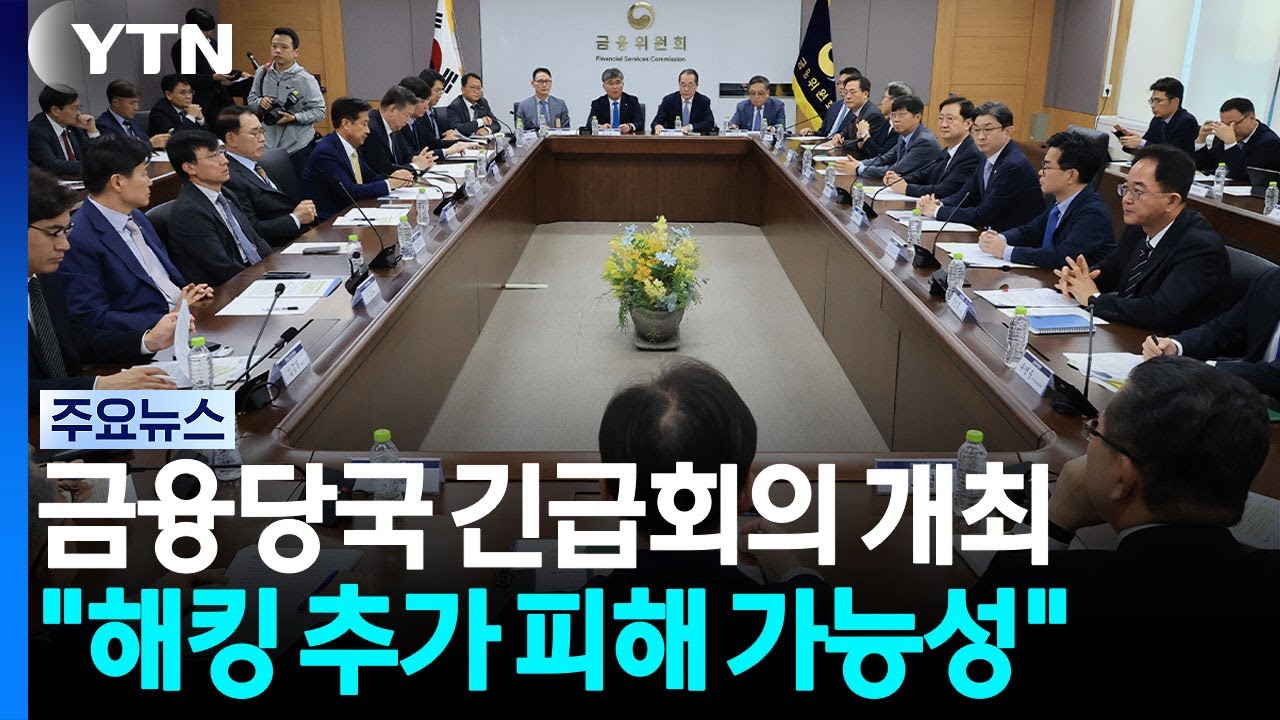
2026년 10월 2일 금융위원회가 신진창 사무처장 주재로 긴급 상황 대응 회의를 열고, 은행과 카드사에 외부 노출 전산시스템의 자체 보안 점검을 지시했습니다.
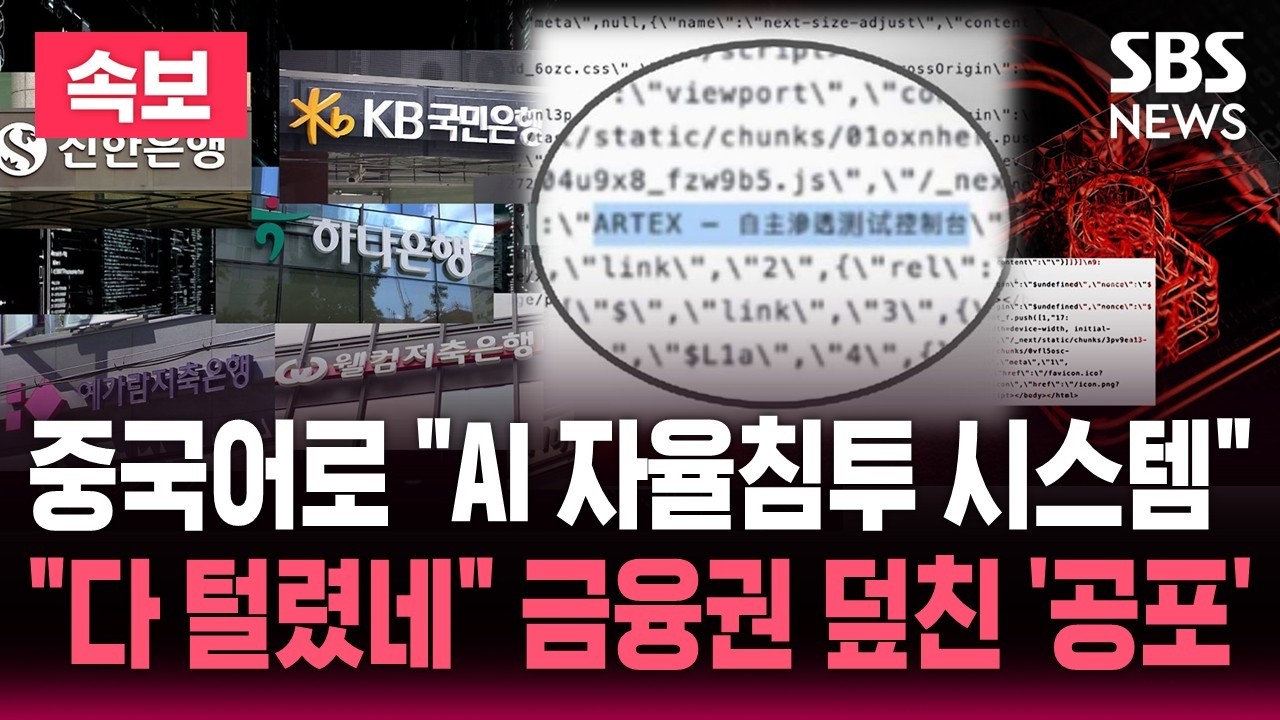
이번 조치는 신한, KB국민, 하나, BNK부산은행 등 4개 은행에서 고객 정보 유출 사고가 잇따라 발생함에 따라 국민적 불안감을 해소하고 추가 피해를 막기 위해 추진되었습니다.
 참고영상
연쇄적인 금융권 해킹으로 인한 고객 정보 유출 사고 대응 조치
2026년 10월 2일 금융위원회가 신진창 사무처장 주재로 긴급 상황 대응 회의를 열고, 은행과 카드사에 외부 노출 전산시스템의 자체 보안 점검을 지시했습니다.
이번 조치는 신한, KB국민, 하나, BNK부산은행 등 4개 은행에서 고객 정보 유출 사고가 잇따라 발생함에 따라 국민적 불안감을 해소하고 추가 피해를 막기 위해 추진되었습니다.
사후 약방문식 점검과 구조적 보안 허점
금융 시스템의 보안은 개별 기업의 성벽을 높이는 것보다 전체 망의 취약점을 빠르게 메우는 속도전이다. 이번 사고는 특정 공격 경로가 여러 금융사에서 공통적으로 작동했다는 점에서 구조적 결함을 드러낸다. 외부로 노출된 전산시스템의 관리 소홀이나 인증 절차의 누락이 반복되었다면 이는 단순한 실수라기보다 운영 체계의 관성적인 허점이다.
사고가 터진 뒤에야 자체 점검을 지시하고 보고를 받는 방식은 전형적인 사후 대응이다. 공격자가 이미 침투 경로를 확보한 상태에서 내부의 자발적 점검에 의존하는 것은 실질적인 방어막을 구축하기보다 행정적인 면피책에 그칠 위험이 크다. 결국 핵심은 점검 횟수가 아니라 외부 노출 자산을 어떻게 실시간으로 통제하고 관리하느냐는 근본적인 체계의 전환에 있다.
현장 조사의 한계와 기술적 쟁점의 누락
헤럴드경제, 연합뉴스, 뉴시스는 모두 금융위원회의 긴급 보안 점검 지시와 4개 은행의 정보 유출 사실을 공통적으로 다뤘다. 당국이 현장 조사를 진행하고 제도 개선을 추진한다는 점을 부각하며 사태 수습 과정에 초점을 맞췄다.
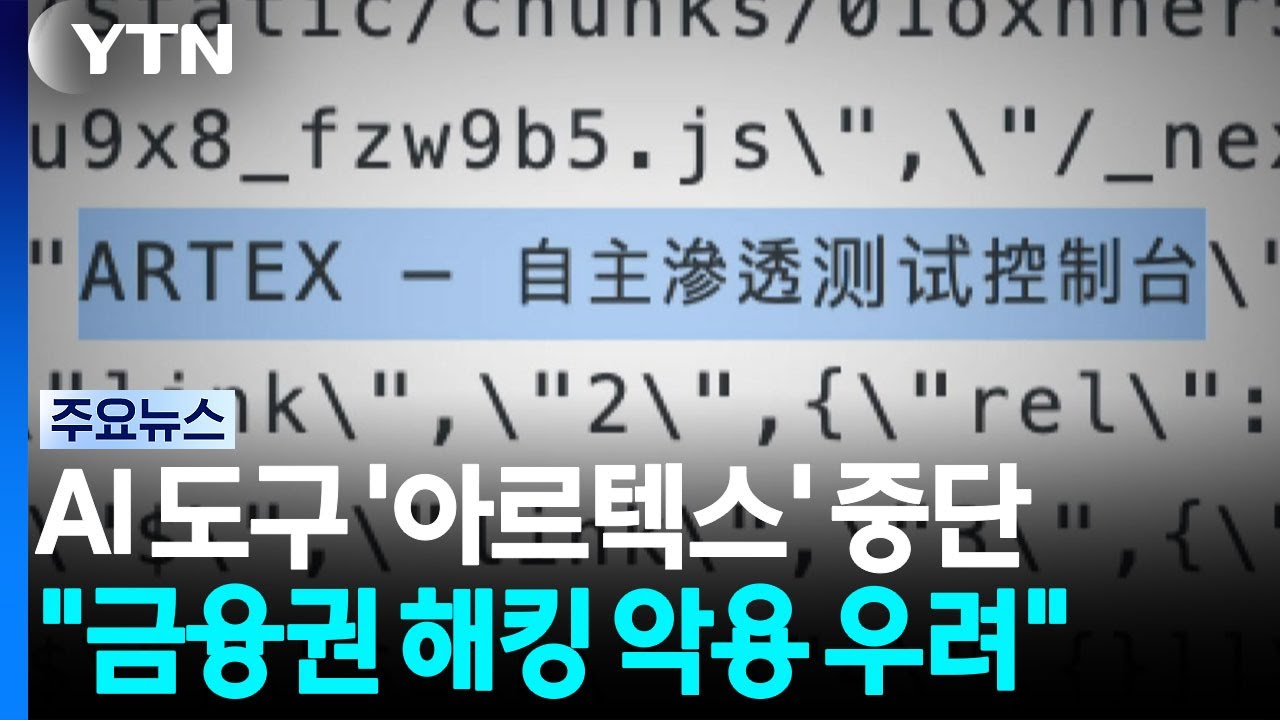
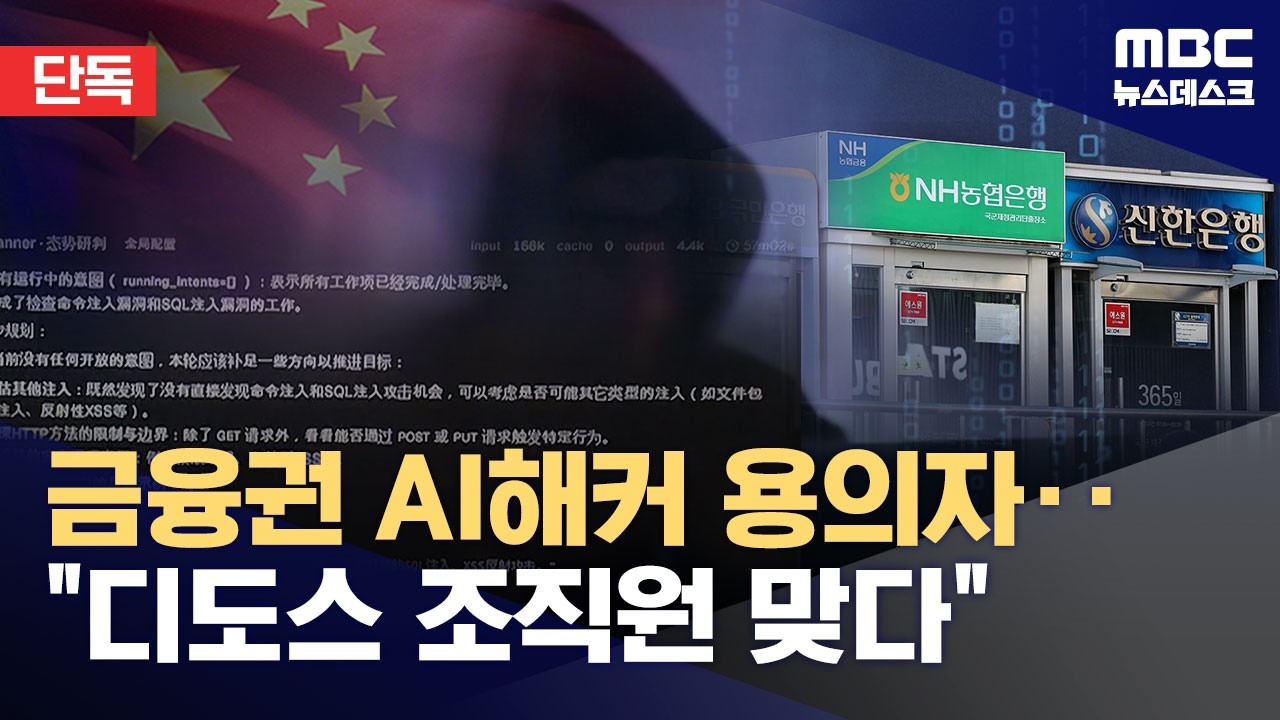
뉴시스는 우리은행과 NH농협은행이 공격 시도를 받았으나 피해는 없었다는 점과 금융보안원이 공격 IP를 공유했다는 독자적 사실을 짚어내며 사고의 확산 경로를 구체화했다. 연합뉴스는 AI 에이전트를 활용한 공격이라는 구체적인 수법을 언급하며 보안 취약점이 타겟이 된 점을 지적했다.
다만 보도들은 당국이 모든 사고에 현장 조사를 나갈 수 없어 자체 점검 방식에 의존한다는 뉴시스의 언급처럼, 감독 체계의 물리적 한계를 비판적으로 파고들지 않았다. 금융사가 스스로 점검하고 보고하는 체계가 가진 허점을 짚기보다 당국의 지시와 금융사의 이행이라는 행정적 절차를 나열하는 데 그쳤다.
대출모집인·업무지원 시스템 등 AI 공격의 구체적 경로 확인과 경찰 내사 착수
새로운 보도 2개 매체공격의 구체적인 경로가 드러났다. JTBC는 신한은행의 대출모집인 전용 서비스와 국민은행의 직원용 모바일 업무 지원 시스템이 AI 에이전트 공격의 직접적인 대상이었다는 사실을 짚어냈다. 이는 보안이 허술한 전용 서비스나 업무 지원 시스템이 공격자의 주요 진입로가 되었다는 세계일보의 분석을 뒷받침한다.
단순한 행정적 점검을 넘어 경찰이 시중은행 대상 AI 해킹 공격에 대해 내사에 착수했다는 점이 JTBC를 통해 확인됐다. 사고의 성격이 금융사의 관리 소홀을 넘어 조직적인 외부 공격의 영역으로 확장되었음을 뜻한다.
다만 이번 보도들도 여전히 당국의 지시 사항을 나열하는 수준에 머물러 있다. 무인증 접근 경로 점검 같은 구체적인 지시가 내려왔음에도, 왜 그동안 이런 기초적인 경로가 방치되었는지에 대한 구조적 질문은 생략됐다.
우리은행과 NH농협은행에서도 해킹 의심 정황 포착
새로운 보도 2개 매체우리은행과 NH농협은행에서도 외부 해킹 공격이 의심되는 정황이 포착됐다. 아이뉴스24가 짚어낸 이 독자적 사실은 이번 사고가 특정 은행의 개별적 취약점을 넘어 금융권 전반에 걸친 연쇄적 위협임을 보여준다.
뉴스1과 아이뉴스24는 금융위원회가 긴급 상황대응 회의를 소집하고 보안 점검을 주문했다는 점을 공통적으로 다뤘다. 하지만 보도의 초점은 다시 당국의 지시와 금융사의 보상 약속이라는 행정적 절차를 나열하는 수준으로 돌아갔다. 공격 대상이 확대되었다는 사실이 확인되었음에도, 왜 동일한 수법의 공격이 여러 은행에서 반복적으로 통하는지에 대한 구조적 분석은 생략됐다.
금융보안원 AI 공격 탐지 확인과 당국의 제한적 시험 단계 노출
새로운 보도 1개 매체금융보안원이 AI 에이전트 기반의 공격 시도를 실제로 탐지했다는 독자적 사실이 뉴시스를 통해 확인됐다. 이는 공격 수법에 대한 추측을 넘어 실제 위협이 시스템 내부에서 포착되었음을 뜻한다.
당국이 망분리 규제 완화와 AI 보안연구소 신설을 추진하고 있지만, 실제 방어 체계는 일부 금융사만을 대상으로 한 제한적 시험 단계에 머물러 있다는 점이 드러났다. 공격자는 이미 자동화 도구로 실전 공격을 수행하는데, 방어 체계는 여전히 테스트 단계에 있다는 보안 시차의 위험성이 구체화됐다.
이번 보도는 단순한 사고 수습 절차를 넘어 AI 기반 공격의 속도를 방어 체계가 따라잡지 못하는 구조적 지체 현상을 짚어냈다. 외주사와 제휴사를 포함한 제3자 보안 기준 마련이라는 구체적인 대안이 제시된 점은 행정적 나열에 그쳤던 이전 보도들보다 본질적인 해결책에 다가간 접근이다.
뉴스스토리
이 스토리의 3번째 / 총 93장





















댓글 로딩 중...