디지털 복제 시대에 무효한 개발자의 철회권 2026.10.10 15:07 KST
한 번 공개된 소스코드는 더 이상 개발자의 통제 아래 있지 않다. 개발자가 저장소를 삭제하고 업데이트를 중단하는 행위는 신규 진입자의 문턱을 높이는 상징적 조치일 뿐, 이미 복제된 사본을 이용한 공격을 막는 물리적 방벽이 되지 못한다.
이러한 구조는 과거 러브레터 바이러스 사건과 닮아 있다. 당시 제작자는 단순한 호기심과 장난으로 프로그램을 배포했으나, 코드가 전 세계로 빠르게 복제되며 통제 불능의 피해를 낳았다. 제작자의 의도나 사후 조치와 상관없이 디지털 도구가 스스로 생명력을 갖고 확산하는 특성이 이번 사건에서도 그대로 반복된다.
현상 유지에 그친 보도와 유일하게 짚어낸 틈새 2026.10.10 15:07 KST
대부분의 매체는 개발자의 중단 선언과 그 실효성 부족이라는 단순한 인과관계에 집중했다. 데일리안, 동아일보, 헤럴드경제, 연합뉴스, SBS Biz, 매일경제, SBS는 모두 비공개 전환만으로는 이미 배포된 사본을 통한 위협을 막기 어렵다는 전문가 견해를 공통적으로 전달했다. 사건의 표면적인 흐름을 따라간 전형적인 보도 양상이다.
반면 뉴시스는 다른 매체들이 간과한 독자적 사실을 짚어냈다. 원본 저장소는 사라졌지만 깃허브 내에 기존 버전의 소스코드를 보관한 별도 저장소와 한국어판 저장소가 여전히 공개되어 있다는 점을 구체적으로 확인했다. 이는 개발자의 '비공개 전환' 선언이 실제로는 얼마나 무력한지를 증명하는 구체적인 근거가 된다.
보도들은 개발자가 법적 책임을 지지 않겠다고 주장한 점을 언급하며 개인의 책임론을 다루었으나, 정작 AI 기반 도구가 침투 경로를 자율적으로 계획한다는 기술적 위험성이 금융 보안 체계의 어떤 허점을 파고들었는지에 대한 구조적 분석은 빠져 있다.
중국어 지시만으로 한국 금융망 허점을 찾는 AI의 자율적 침투 능력 확인 2026.10.10 17:20 KST
새로운 보도 4개 매체
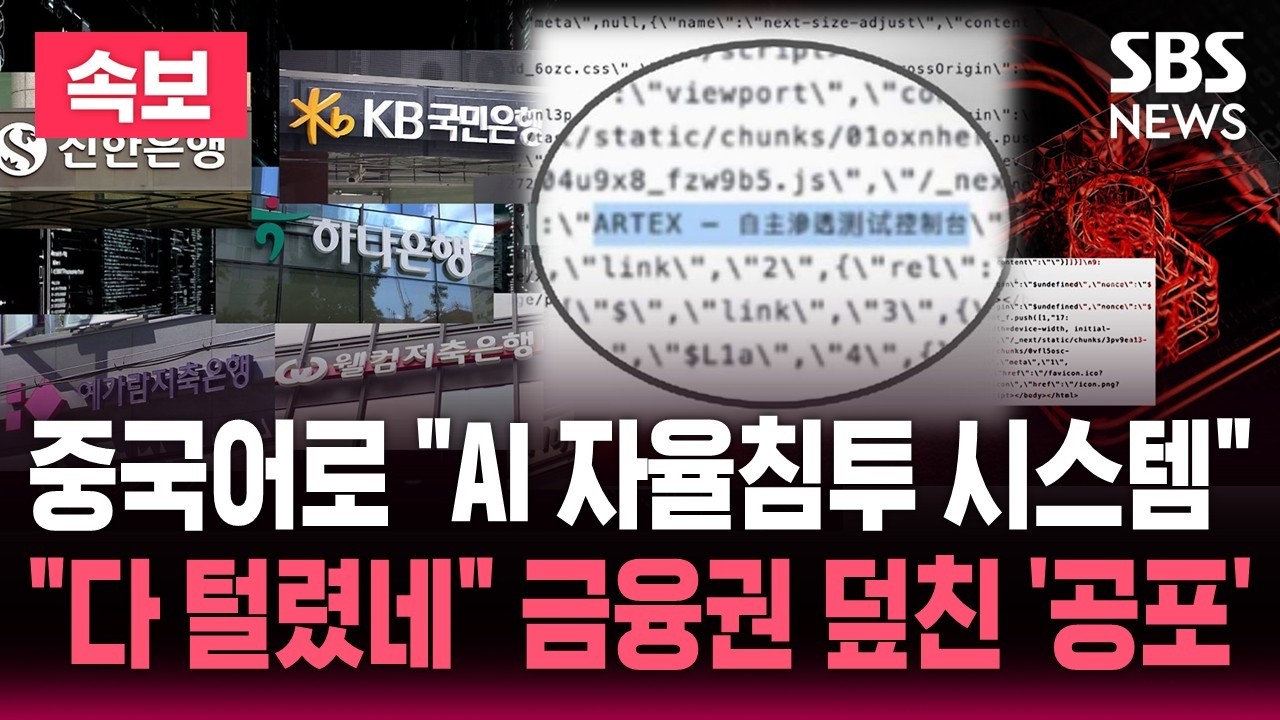
단순한 유포 가능성을 넘어 AI 도구가 실제 어떤 방식으로 공격을 수행하는지 구체적인 위협 양상이 드러났다. 세계일보는 AI가 언어 장벽을 뛰어넘어 중국어 지시만으로도 한국 시스템의 허점을 탐색할 수 있다는 점을 짚어냈다. 이는 개발자의 중단 선언이 무력한 이유가 단순히 '복제본이 많아서'가 아니라, 도구 자체가 가진 '자율적 침투 능력'과 '언어 독립성' 때문임을 시사한다.
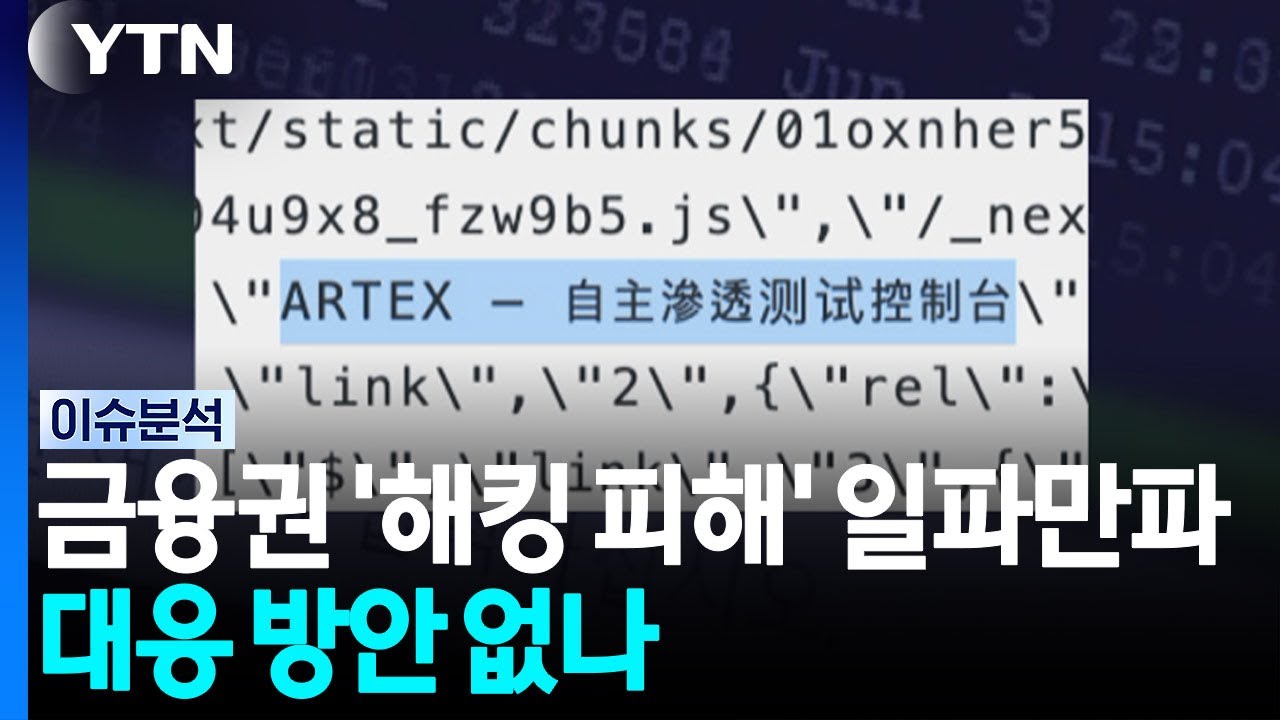
조선일보는 크라우드스트라이크의 분석을 인용해 한국 금융기관 공격에 아텍스와 LLM이 구체적으로 활용되었다는 사실을 명시했다. 세계일보 역시 원격 삭제나 사용 제한 수단이 없어 실질적 차단이 불가능하다는 전문가 분석을 더했다. 보도의 초점이 '개발자의 조치'라는 표면적 사건에서 AI 기반 공격의 기술적 특성과 방어 체계의 무력함이라는 본질적 위험으로 심화되었다.
경찰과 금감원 수사 착수 및 저숙련 공격자의 AI 활용 공격 확인 2026.10.10 19:28 KST
새로운 보도 3개 매체
단순한 기술적 위험 경고를 넘어 실제 수사 단계로 진입한 정황이 드러났다. 코리아중앙데일리는 경찰과 금융감독원이 수사에 착수했으며, 대통령이 강력한 대응을 주문했다는 구체적인 상황을 전했다.
특히 코리아중앙데일리는 공격자가 기술적 숙련도가 낮음에도 AI 도구를 통해 효과적인 공격을 수행했다는 CrowdStrike의 분석을 짚어냈다. 이는 AI가 전문가의 전유물이었던 고난도 침투 기술을 대중화해 공격의 진입장벽을 낮췄다는 본질적 위협을 실증한다.
반면 한경비즈니스와 아이뉴스24는 개발자의 비공개 전환 선언과 그 의도를 반복적으로 다루는 데 그쳤다. 이미 무력함이 증명된 개발자의 조치에 다시 집중하며, AI 보조 공격의 현실화라는 새로운 국면을 놓친 보도 양상이다.
로그프레소, 용의자의 중국계 해킹 조직 갓넷·비타스 활동 정황 확인 2026.10.11 00:59 KST
새로운 보도 2개 매체
공격의 주체가 단순한 저숙련자가 아닐 가능성이 구체적인 근거와 함께 제시되었다. YTN은 국내 보안업체 로그프레소의 분석을 인용해 용의자가 중국계 해킹 조직 '갓넷·비타스'에서 활동한 정황이 확인되었다는 사실을 짚어냈다. 이는 AI 도구가 진입장벽을 낮췄다는 이전의 분석을 넘어, 전문 조직이 AI를 효율적인 공격 수단으로 채택해 조직적으로 움직였을 가능성을 시사한다.
반면 뉴스1은 개발자의 비공개 전환 선언과 중국 외교부의 원론적 입장을 반복하며 사건의 표면적 흐름을 따라갔다. 이미 무력함이 증명된 개발자의 조치와 외교적 수사에 집중하느라, 공격 주체의 정체가 구체화되는 기술적 분석의 가치를 놓친 보도 양상이다.
허깅페이스 내 안전장치 제거 저장소 1만 개 확인과 오픈웨이트 모델의 무력화 가능성 2026.10.12 00:53 KST
새로운 보도 1개 매체
개별 도구의 유포 경로를 넘어 AI 모델의 구조적 취약점으로 시선이 옮겨갔다. 경향신문은 안전장치를 강화한 오픈웨이트 모델조차 간단한 기법으로 유해 응답률을 10% 미만에서 96%까지 높일 수 있다는 구체적인 연구 결과를 제시했다. 특히 허깅페이스에 안전장치가 제거된 '제거(abliterated)' 태그 저장소가 1만 개 이상 존재한다는 사실을 짚어냈다.
이는 개발자의 비공개 전환이 무력한 이유를 단순히 '복제본이 많아서'라는 현상적 설명에서 '안전장치 자체가 쉽게 무력화되는 구조'라는 기술적 본질로 심화시킨 보도다. 개방형 AI의 확산 속도가 1년 전보다 48% 증가했다는 수치는 디지털 복제 시대에 개발사의 통제권이 얼마나 무의미한지를 실증한다.