기술의 외피를 쓴 관리 부실의 반복 2026.10.06 04:35 KST
보안 사고의 원인을 최신 기술의 고도화에서 찾는 것은 현상의 표면만 보는 일이다. 공격자가 사용한 도구가 무엇이든 결국 침투가 가능했던 이유는 시스템의 우회 경로가 열려 있었거나 내부 통제가 작동하지 않았기 때문이다.
금융사는 막대한 예산을 보안에 투입하지만 정작 효율성을 위해 만든 편의 서비스나 외부 협력사 연결 통로 같은 틈새를 방치하는 경향이 있다. 정교한 공격 도구는 이미 존재하는 구멍을 더 빨리 찾아낼 뿐이다. 결국 본질은 기술적 방어력의 한계가 아니라 관리의 사각지대를 방치한 구조적 태만에 있다.
AI라는 프레임과 내부 통제라는 실체 2026.10.06 04:35 KST
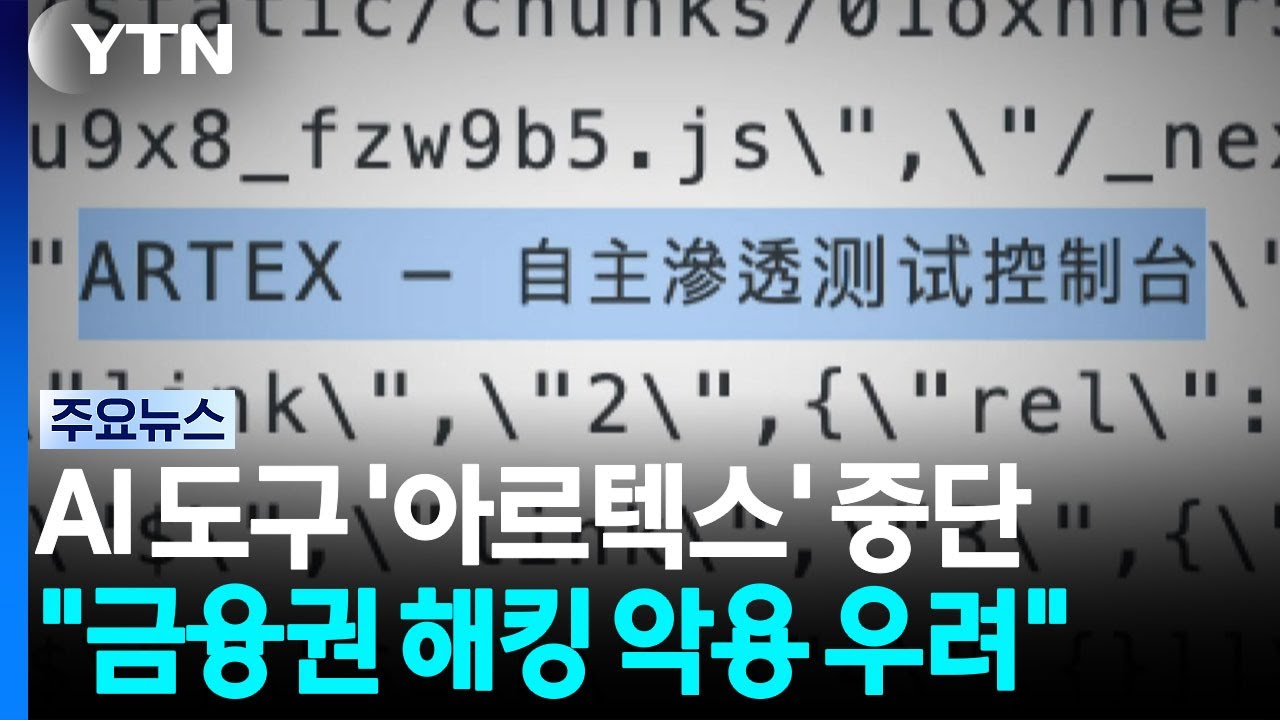
조선일보와 뉴시스는 이번 사건을 AI 기반의 해킹 공격으로 규정하며 위협의 확산 속도와 범위에 주목했다. 기술적 진보가 가져온 새로운 위협이라는 프레임을 통해 사건을 바라본 것이다.
반면 한겨레는 AI 기술 고도화라는 설명 뒤에 숨은 내부 통제 부실을 정면으로 짚었다. 특히 대출모집인용 서비스 같은 구체적인 우회 경로를 통해 보안 구멍이 뚫렸다는 점을 밝혀내며 사건의 성격을 기술적 불가항력이 아닌 관리 책임의 문제로 전환했다.
대부분의 보도가 피해 규모와 공격 IP의 전파 경로를 나열하는 데 그친 가운데 한겨레만이 보안 투자 금액과 실제 관리 상태 사이의 괴리를 분석했다. 기술적 공포를 강조하는 보도보다 시스템의 어떤 지점이 고장 났는지를 추적한 보도가 사건의 본질에 더 가깝다.
미국 IP 2곳의 토스뱅크 14차례 접근 시도와 인터넷은행 3사의 차단 확인 2026.10.06 15:32 KST
새로운 보도 4개 매체
공격의 대상이 특정 금융사를 넘어 업권 전체로 확장되었다는 사실이 구체적인 수치로 드러났다. JTBC는 미국 IP 2개가 토스뱅크 서버에 총 14차례 접근을 시도했다는 점을 명시하며 공격의 집요함을 짚었다. 파이낸셜뉴스, 국제신문, 매일경제 역시 인터넷은행 3사 모두가 공격 대상이었음을 확인했다.
다만 이번 보도들은 인터넷은행들이 보안 체계로 접근을 차단해 피해가 없었다는 결과에만 집중했다. 공격자가 어떤 경로로 접근을 시도했는지, 기존 시중은행이 뚫렸던 지점이 인터넷은행에서는 어떻게 보완되어 있었는지는 다루지 않았다. 방어 성공이라는 결과만 강조하면서, 정작 사건의 본질인 관리 체계의 차이와 구조적 허점을 분석할 기회를 놓쳤다.
금융당국이 공격 IP 19개 특정해 전 금융권에 자체 점검 지시 2026.10.06 18:59 KST
새로운 보도 2개 매체
단순한 접근 시도 확인을 넘어 공격자의 정체가 구체화됐다. 매일신문은 금융감독원이 미국, 일본, 독일 등 12개국에 분포한 공격 IP 19개를 특정하고 전 금융권에 체크리스트를 배포했다는 사실을 전했다. 추적 방해를 위해 국적을 우회한 지능적 수법이 확인되면서, 개별 금융사의 방어 성공 여부보다 업권 전체의 공동 대응 체계로 논의가 확장됐다.
다만 이번 보도들은 여전히 '피해 없음'이라는 결과에 안주하는 경향이 있다. YTN과 매일신문 모두 인터넷은행들이 보안 체계로 공격을 차단했다는 점을 강조했다. 공격자가 사용한 우회 침투 경로가 구체적으로 무엇이었는지, 금감원이 배포한 12개 항목의 점검 내용이 기존의 관리 사각지대를 실질적으로 메울 수 있는 것인지에 대한 분석은 빠져 있다. 특정된 IP 목록이라는 구체적 단서가 나왔음에도, 이를 통해 시스템의 구조적 결함을 파헤치기보다 행정적인 점검 절차를 알리는 데 그쳤다.