OK저축은행이 대표 홈페이지 내 대출신청 웹페이지를 통해 고객 183명의 개인정보가 유출된 사실을 파악하고 금융당국에 신고했습니다.
OK저축은행은 비인가 접근 탐지 후 정보조회시스템을 차단하는 등 비상 대응조치를 취했으며, 외부 전문업체와 함께 정확한 유출 경위와 피해 범위를 조사하고 있습니다.
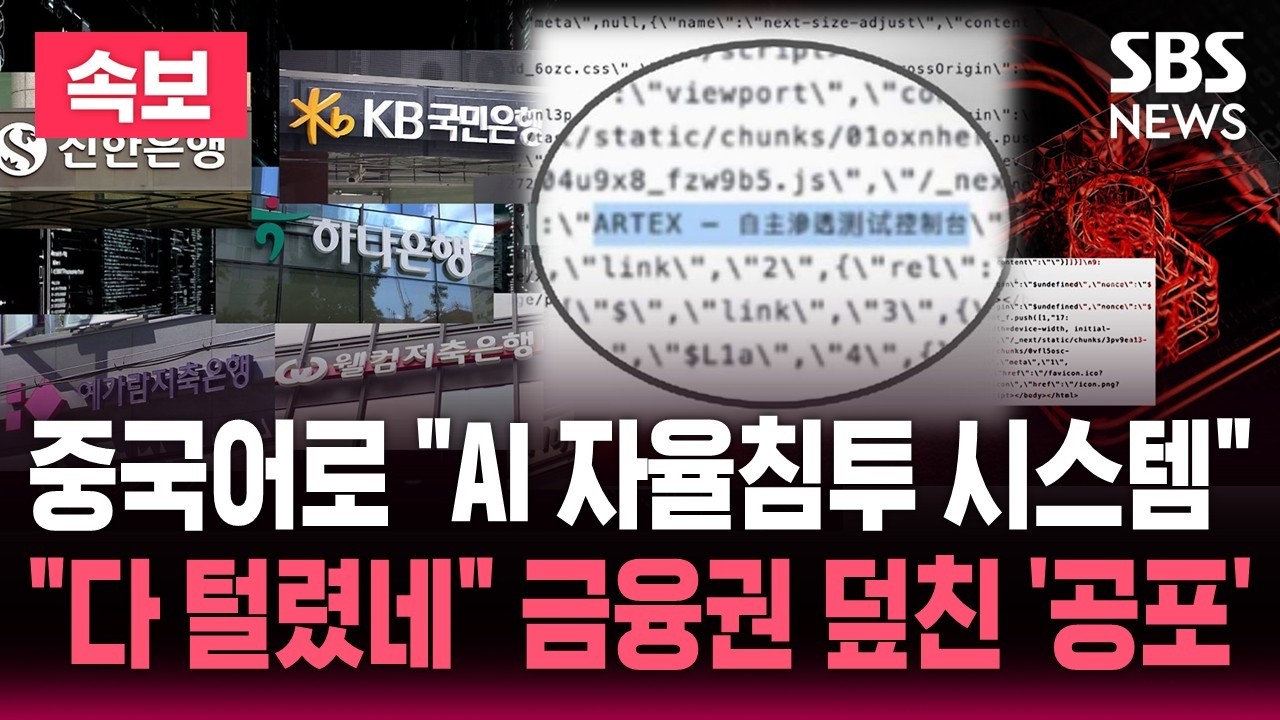
금융감독원과 금융보안원은 이번 사고가 최근 금융권에서 잇따라 발생한 연쇄 해킹 사고와 연관이 있는지 조사 중입니다.
 참고영상
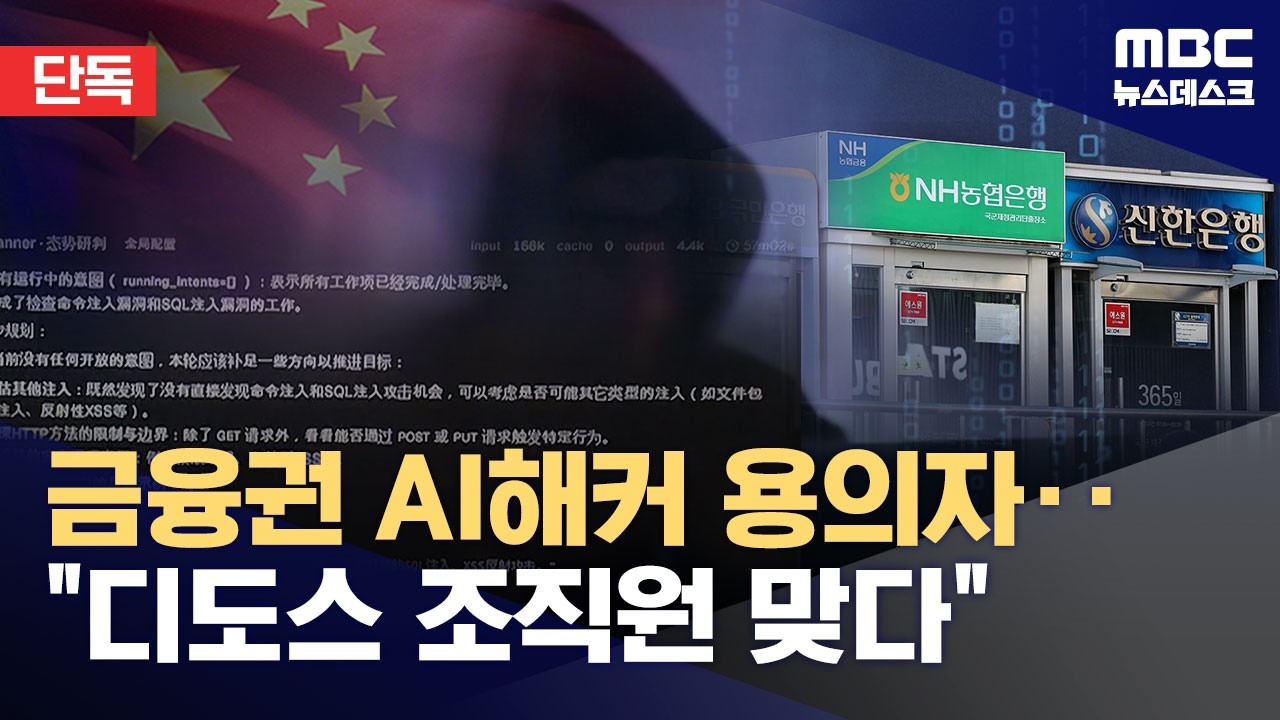
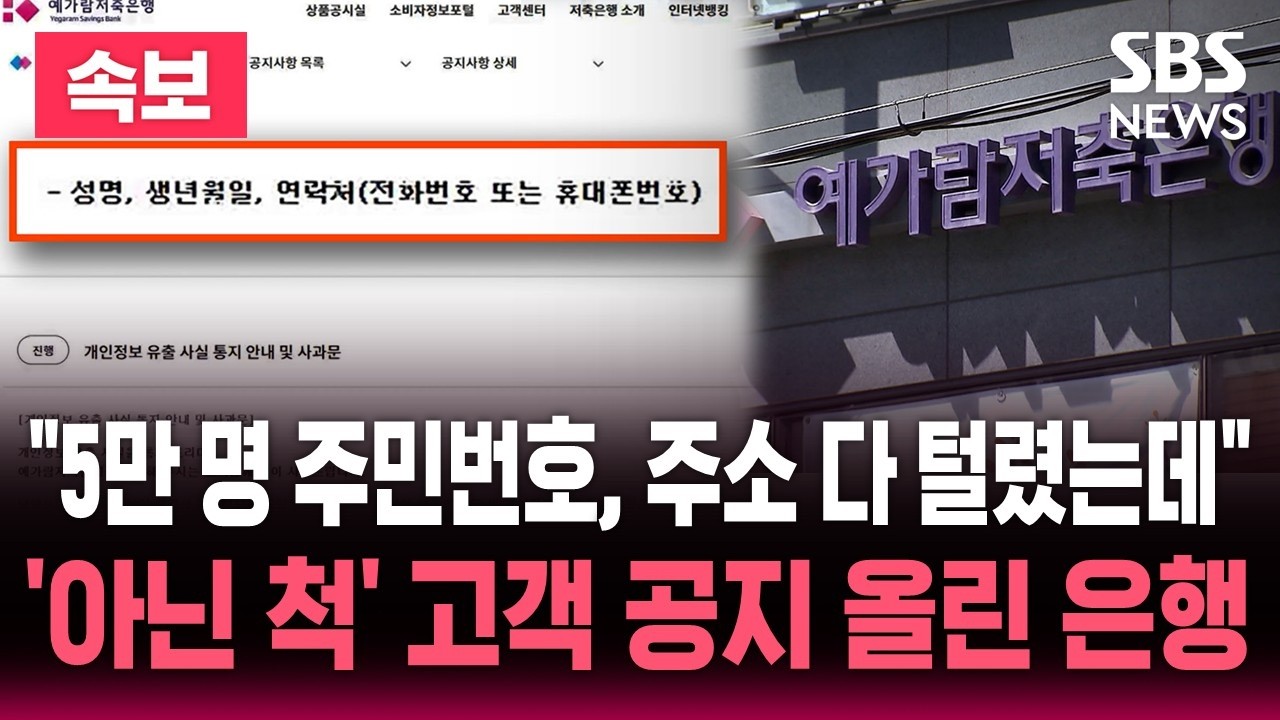
금융권 연쇄 해킹 가능성과 제2금융권 보안 취약성 제기
OK저축은행이 대표 홈페이지 내 대출신청 웹페이지를 통해 고객 183명의 개인정보가 유출된 사실을 파악하고 금융당국에 신고했습니다.
OK저축은행은 비인가 접근 탐지 후 정보조회시스템을 차단하는 등 비상 대응조치를 취했으며, 외부 전문업체와 함께 정확한 유출 경위와 피해 범위를 조사하고 있습니다.
금융감독원과 금융보안원은 이번 사고가 최근 금융권에서 잇따라 발생한 연쇄 해킹 사고와 연관이 있는지 조사 중입니다.
뚫린 대출 창구와 반복되는 금융권 보안의 허점
대출 신청이라는 가장 민감한 경로가 공격 대상이 되었다는 점이 핵심이다. 고객이 정보를 입력하는 웹페이지의 취약점을 이용해 183명의 개인정보가 빠져나갔다. 단순한 시스템 오류가 아니라 비인가자의 접근을 허용한 보안망의 구멍이 드러난 셈이다.
금융 서비스의 디지털 전환이 빨라질수록 공격자는 가장 효율적인 경로를 찾는다. 대출 신청 페이지는 이름과 주민등록번호 등 핵심 정보가 반드시 입력되어야 하는 곳이다. 이곳의 보안이 무너지면 공격자는 최소한의 노력으로 최대의 정보를 얻을 수 있다.
이런 식의 정보 유출은 개별 회사의 실수라기보다 금융권 전반의 보안 체계가 공격자의 진화 속도를 따라잡지 못할 때 반복된다. 특히 보안 투자가 상대적으로 취약한 제2금융권이 타깃이 되는 경향이 있다.
개별 사고의 나열을 넘어 연쇄 해킹의 연결고리를 짚어야 할 때
헤럴드경제, 뉴스1, SBS Biz 모두 이번 사고를 단발성 유출이 아닌 금융권 전반의 연쇄 해킹 관점에서 다뤘다. 특히 뉴스1과 SBS Biz는 새마을금고를 포함해 피해 금융사가 11곳까지 늘어났다는 구체적인 범위를 제시하며 사안의 심각성을 부각했다.
다만 보도들이 '보안 점검 필요성'이라는 원론적인 결론에 머물러 있다는 점은 아쉽다. 헤럴드경제는 제2금융권의 보안 관리 체계 점검이 필요하다고 짚었지만, 구체적으로 어떤 지점이 취약했는지에 대한 분석은 빠져 있다. 단순히 '유사한 양상'이라고 말하는 것만으로는 부족하다.
이제는 유출된 인원수나 피해 기관의 숫자를 세는 보도에서 벗어나야 한다. 서로 다른 금융사들이 왜 비슷한 경로로 뚫렸는지, 공통으로 사용하는 외부 솔루션이나 시스템의 결함은 없는지 파헤치는 후속 보도가 필요하다.
10월 15일 · OK저축은행 개인정보 유출 고객 수 250명으로 최종 확인
파이낸셜뉴스는 OK저축은행의 개인정보 유출 고객 수가 당초 예측한 183명보다 67명 늘어난 250명으로 최종 확인되었다고 보도했다. 유출된 정보에는 이름, 연락처 외에 계좌번호, 연소득, 대출금액 등 금융 정보가 포함되었다. 해킹은 지난 11일 약 5시간 30분 동안 발생했으며, 은행 측은 공격 종료 약 7시간 46분 후에 이를 인지했다. OK저축은행은 권한 검증 로직 배포와 IP 차단 조치를 취하고 피해 고객에게 개별 통지를 완료했으며 전용 상담창구를 운영하고 있다. 대전일보는 현재까지 확인된 2차 피해는 없다고 보도했다. 동아일보는 이번 해킹 공격이 AI를 활용한 것으로 추정된다고 보도했다.
단순한 개인정보 유출을 넘어 금융 자산과 직결된 민감 정보가 빠져나갔다는 점이 확인됐다. 이름과 연락처뿐 아니라 계좌번호, 연소득, 대출금액까지 유출됐다. 이는 공격자가 단순한 신원 도용을 넘어 정교한 금융 사기를 설계할 수 있는 재료를 확보했음을 의미한다.
파이낸셜뉴스는 공격이 5시간 30분 동안 지속됐음에도 은행이 이를 인지하기까지 약 8시간이 걸렸다는 구체적인 대응 지연 시간을 짚어냈다. 보안망의 구멍뿐 아니라 사고를 감지하는 모니터링 체계 자체가 작동하지 않았다는 사실을 드러낸 지점이다.
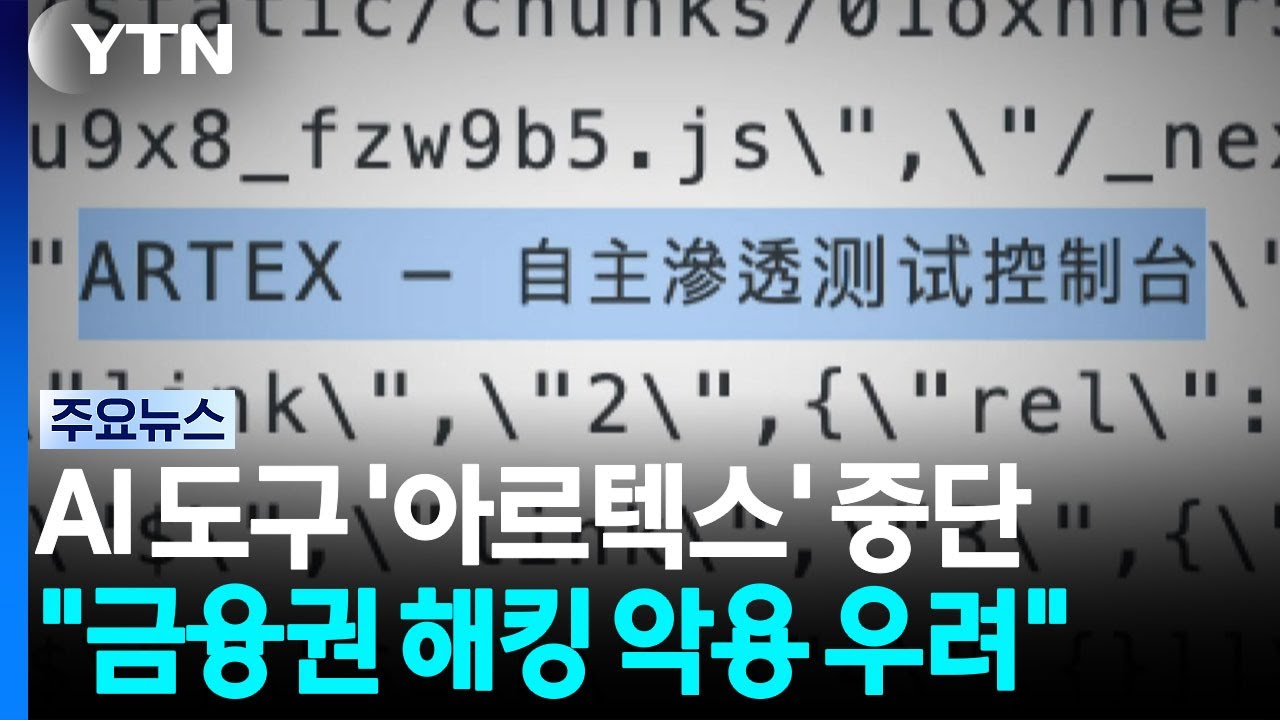
동아일보는 이번 공격에 AI가 활용되었을 가능성을 제기하며 피해 금융사가 11곳으로 늘어났다고 보도했다. 공격 수법의 진화와 피해 범위의 확산을 연결해 사안의 규모를 키웠다.
대부분의 보도는 유출 인원수의 변동이나 사측의 사과와 후속 조치 같은 결과론적 사실 전달에 집중했다. 첫 분석에서 던진 '왜 비슷한 경로로 뚫리는가'에 대한 구조적 분석이나 공통 솔루션의 결함 여부를 파고든 보도는 보이지 않는다.
파이낸셜뉴스는 OK저축은행의 개인정보 유출 고객 수가 당초 예측한 183명보다 67명 늘어난 250명으로 최종 확인되었다고 보도했다.
파이낸셜뉴스유출된 정보에는 이름, 연락처 외에 계좌번호, 연소득, 대출금액 등 민감한 금융 정보가 포함되었다.
파이낸셜뉴스해킹은 지난 11일 약 5시간 30분 동안 발생했으며, 은행 측은 공격 종료 약 7시간 46분 후에 이를 인지했다.
파이낸셜뉴스OK저축은행은 권한 검증 로직 배포와 IP 차단 조치를 취하고 피해 고객에게 개별 통지를 완료했으며 전용 상담창구를 운영하고 있다.
파이낸셜뉴스대전일보는 현재까지 확인된 2차 피해는 없다고 보도했다.
대전일보동아일보는 이번 해킹 공격이 AI를 활용한 것으로 추정된다고 보도했다.
동아일보뉴스스토리
이 스토리의 53번째 / 총 93장
이 카드는 「신한은행 등 금융사 7곳에서 AI 해킹으로 고객 정보 유출」에서 이어진 사건입니다






















뉴스스토리
이 스토리의 16번째 / 총 35장
이 카드는 「신한은행 등 금융사 7곳에서 AI 해킹으로 고객 정보 유출」에서 이어진 사건입니다


댓글 로딩 중...