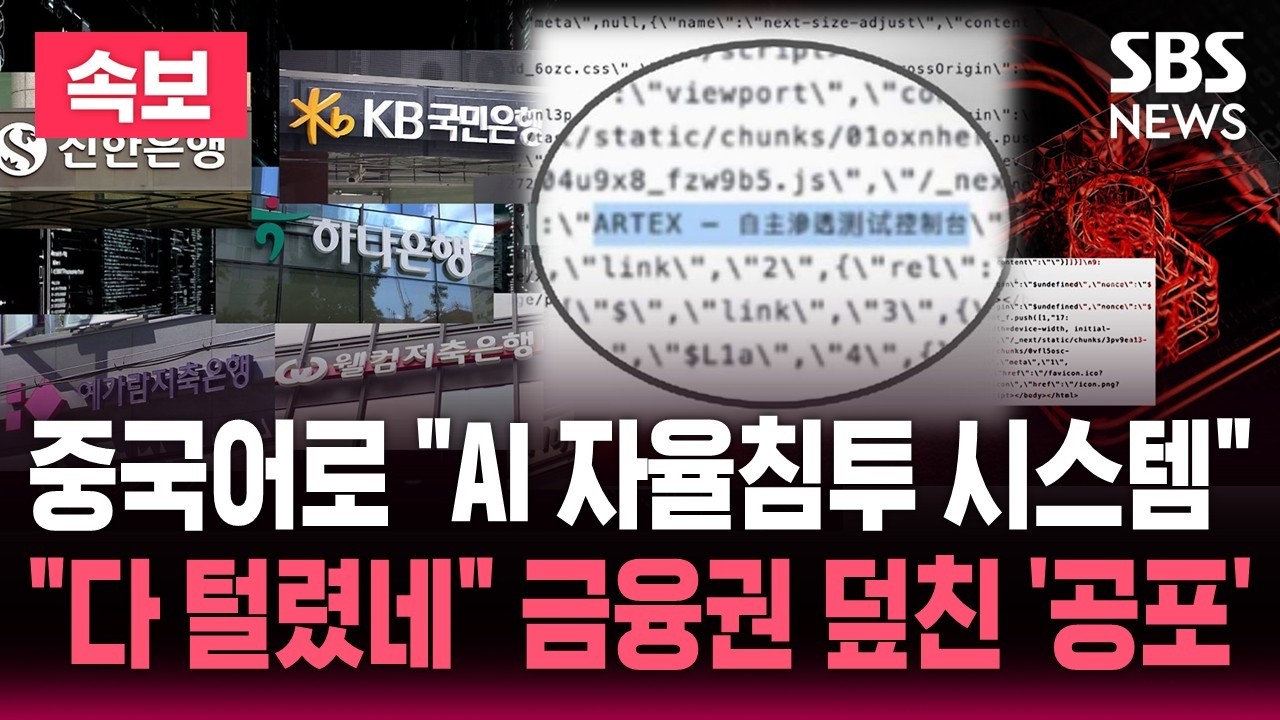
웰컴저축은행과 현대캐피탈이 해킹 공격을 받았으나, 사고 발생 후 닷새가 지나서야 이를 인지한 사실이 사회민주당 한창민 의원이 금융감독원으로부터 받은 보고서를 통해 밝혀졌습니다.
두 회사는 스스로 공격을 감지하지 못하다가 금융보안원이 공유한 IP 정보를 바탕으로 자체 점검을 수행한 뒤에야 침해 사실을 파악했습니다.
금융사들이 해킹 공격을 받고도 닷새 뒤에야 인지한 보안 허점이 드러났습니다.
웰컴저축은행과 현대캐피탈이 해킹 공격을 받았으나, 사고 발생 후 닷새가 지나서야 이를 인지한 사실이 사회민주당 한창민 의원이 금융감독원으로부터 받은 보고서를 통해 밝혀졌습니다.
두 회사는 스스로 공격을 감지하지 못하다가 금융보안원이 공유한 IP 정보를 바탕으로 자체 점검을 수행한 뒤에야 침해 사실을 파악했습니다.
웰컴저축은행은 지난달 27일부터 이달 2일까지 약 119시간 동안 해킹이 지속되었으며, 법인 인터넷뱅킹 아이디와 대표자 연락처 등 약 2,299건에서 2,370건의 데이터가 유출되었다.
KBS감지 능력을 상실한 보안 체계의 허점
보안의 핵심은 공격을 막는 것만큼이나 빠르게 알아채는 것에 있다. 침입자가 시스템 내부에 머문 시간이 길어질수록 피해 규모는 기하급수적으로 늘어나기 때문이다. 하지만 이번 사건은 내부 감시 체계가 완전히 작동하지 않았음을 보여준다. 외부 기관이 공유한 정보를 통해야만 비로소 자체 점검에 나섰다는 점은 실시간 모니터링 시스템이 유명무실했음을 의미한다.
이런 유형의 사고는 보안 솔루션의 도입 여부보다 운영 역량의 부재에서 비롯되는 경우가 많다. 수많은 경고 신호가 발생해도 이를 분석하고 대응할 인력이 없거나, 설정 오류로 인해 정작 중요한 신호를 놓치는 구조적 결함이 반복된다. 결국 스스로 문제를 발견하지 못하는 보안 체계는 사고 발생 후 피해를 수습하는 사후 처리 기관으로 전락하게 된다.
인지 지연이라는 현상에 매몰된 보도
디지털타임스, KBS, 매일경제는 모두 금융회사가 해킹 사실을 닷새나 늦게 인지했다는 점과 대응 체계가 미흡하다는 점을 공통적으로 짚었다. 특히 디지털타임스는 이번 사태로 총 7곳의 금융회사가 공격을 받았다는 사실을 독자적으로 보도하며, 이것이 개별 회사의 실수를 넘어선 광범위한 위협임을 시사했다.
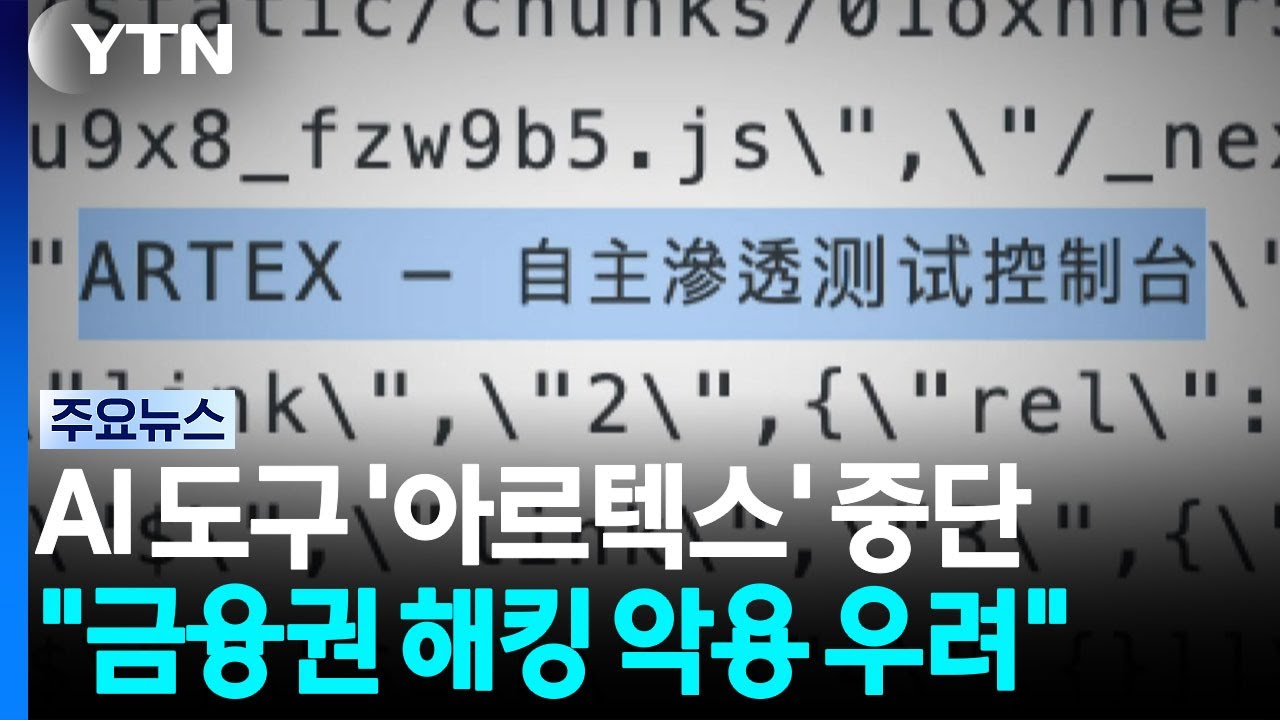
다만 보도들은 닷새라는 시간적 지연과 유출된 데이터 건수라는 표면적 수치에 집중하는 경향을 보였다. 현대캐피탈이 AI를 활용한 공격을 받았다는 KBS의 언급이 있었으나, 정작 왜 내부 시스템이 이를 걸러내지 못했는지에 대한 기술적 분석이나 구조적 원인 규명으로는 나아가지 못했다.
보안 사고가 반복되는 구조에서 관리자와 감독자의 책임은 흔히 형식적인 점검으로 대체된다. 이번 보도들이 단순히 대응 부실을 지적하는 수준을 넘어, 실질적인 감지 체계를 강제할 수 있는 제도적 장치가 무엇인지 질문했다면 더 가치 있었을 것이다.
뉴스스토리
이 스토리의 27번째 / 총 93장
이 카드는 「웰컴저축은행 법인고객 정보 약 2,200건 유출 확인」에서 이어진 사건입니다























댓글 로딩 중...