현대캐피탈의 주택대출 모집인 조회 페이지가 해외 IP를 통한 AI 활용 해킹 공격을 받아 개인정보가 유출되었습니다.
이번 사고로 전체 주택대출 모집인 146명 중 일부의 이름, 휴대전화번호, 주민등록번호 등이 유출되었습니다. 현대캐피탈은 일반 고객의 정보 유출이나 내부 시스템 침입은 없었다고 밝혔습니다.
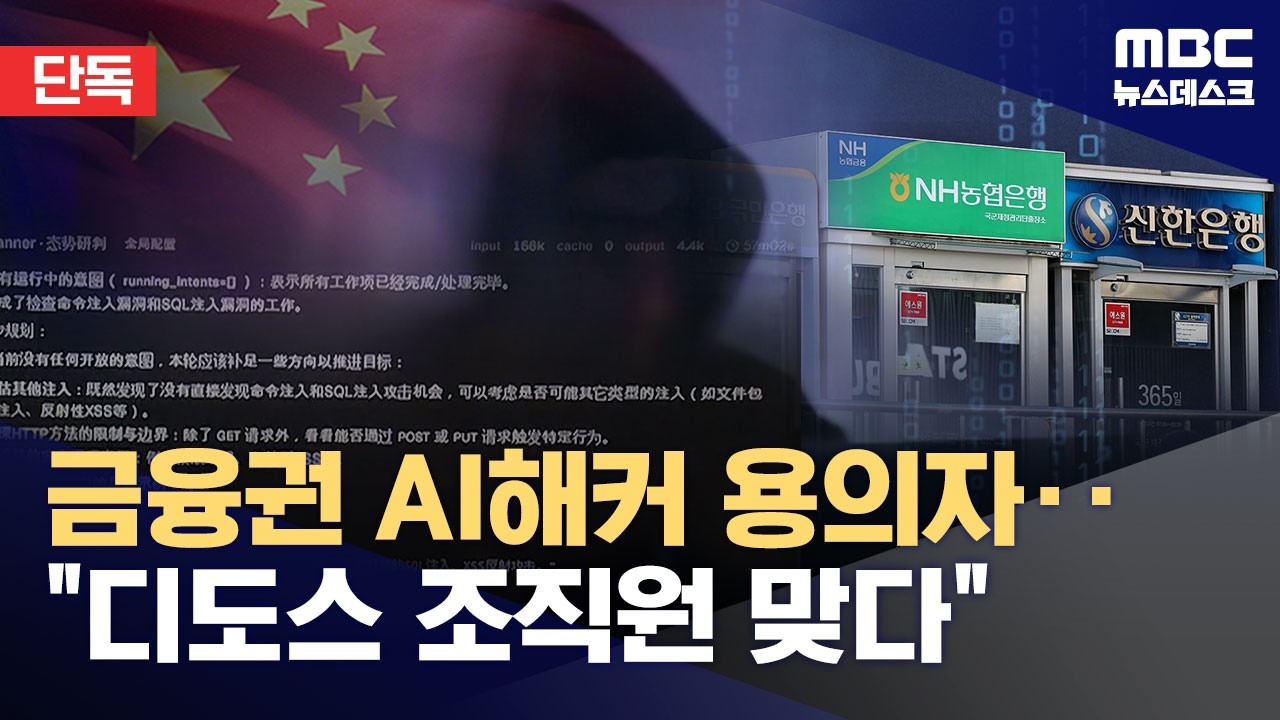
AI를 활용한 고도화된 해킹으로 금융권 보안 취약성이 드러남
현대캐피탈의 주택대출 모집인 조회 페이지가 해외 IP를 통한 AI 활용 해킹 공격을 받아 개인정보가 유출되었습니다.
이번 사고로 전체 주택대출 모집인 146명 중 일부의 이름, 휴대전화번호, 주민등록번호 등이 유출되었습니다. 현대캐피탈은 일반 고객의 정보 유출이나 내부 시스템 침입은 없었다고 밝혔습니다.
해외 IP를 통해 주택대출 모집인 조회 페이지가 공격받아 정보가 유출되었다.
yna유출 대상은 주택대출 모집인 146명 중 일부이다.
yna현대캐피탈은 공격 IP와 해당 페이지를 차단하고 사고대응 전담 TFT를 구성했다.
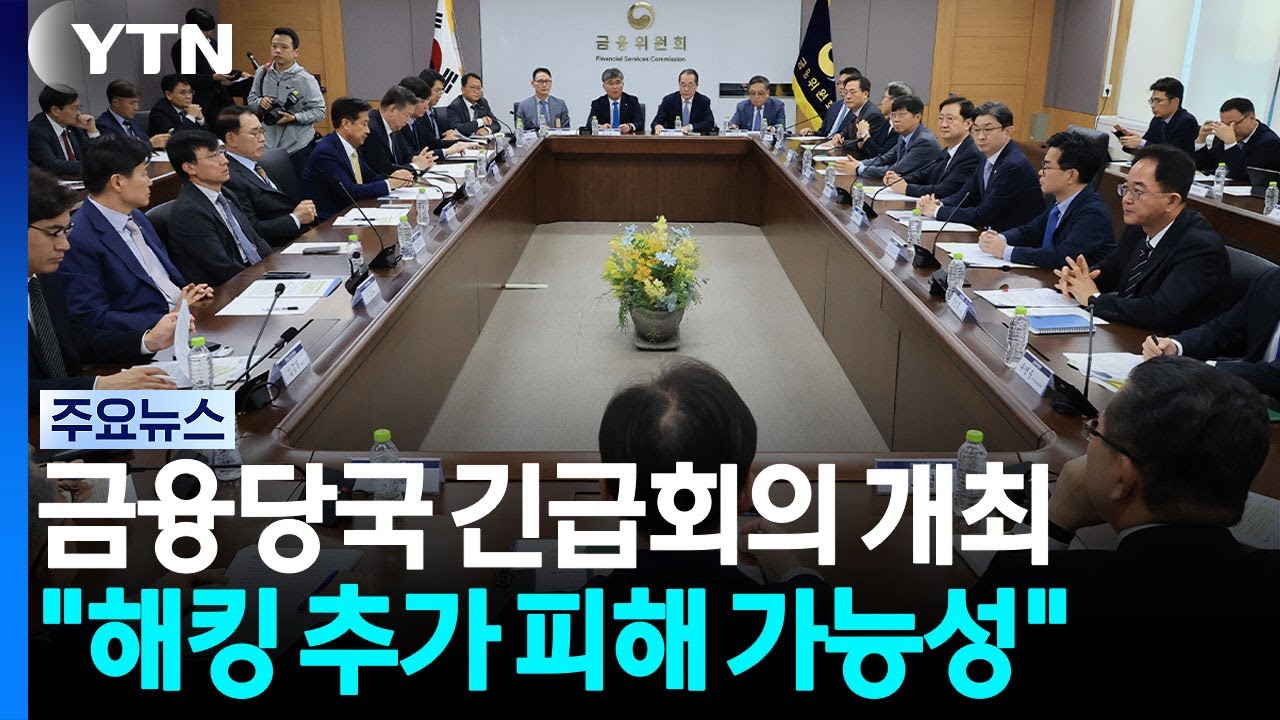
yna금융감독원과 한국인터넷진흥원(KISA)에 피해 사실을 신고했다.
asae일반 고객의 개인정보 유출이나 내부 시스템에 대한 접근 및 공격은 없었다.
yna편의를 위해 열어둔 창구가 보안의 아킬레스건이 된 구조
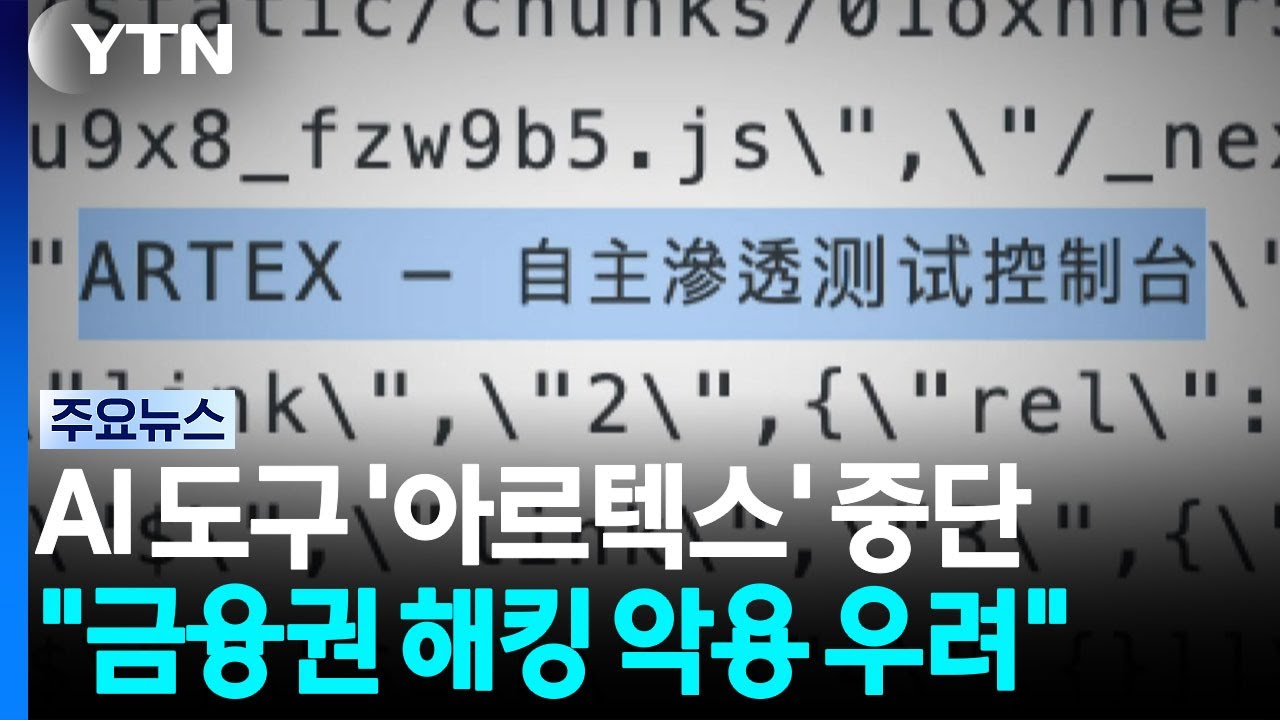
금융기관이 고객이나 협력사의 편의를 위해 외부로 노출한 조회 페이지는 내부 시스템과 분리되어 있어도 그 자체로 위험한 통로가 된다. 특히 AI를 활용한 공격은 사람이 일일이 시도하던 기존 방식과 달리 웹페이지의 취약점을 빠르게 찾아내고 반복적인 정보 조회를 통해 데이터를 긁어모으는 효율성을 갖췄다.
내부 망 침입이 없었다는 설명은 시스템 전체의 붕괴를 막았다는 뜻일 뿐, 이미 노출된 개인정보의 가치를 부정하지는 않는다. 주민등록번호 같은 비공개 정보가 조회 페이지를 통해 유출되었다면 이는 설계 단계부터 접근 권한 제어와 인증 절차가 미흡했음을 의미한다. 기술의 고도화가 공격자의 도구가 되었을 때 기존의 단순한 차단 방식으로는 대응에 한계가 있다.
사건의 나열에 그친 보도와 금융권 전반의 위기로 확장한 시각
대부분의 매체는 현대캐피탈의 피해 사실과 대응 조치를 전달하는 데 집중했다. 연합뉴스, 아시아경제, 디지털타임스 등은 유출 항목과 신고 절차를 상세히 전하며 사건의 경과를 충실히 기록했다. 하지만 이들은 기업이 밝힌 '내부 시스템 침입 없음'이라는 해명에 의존해 사안의 심각성을 낮게 잡는 경향을 보였다.
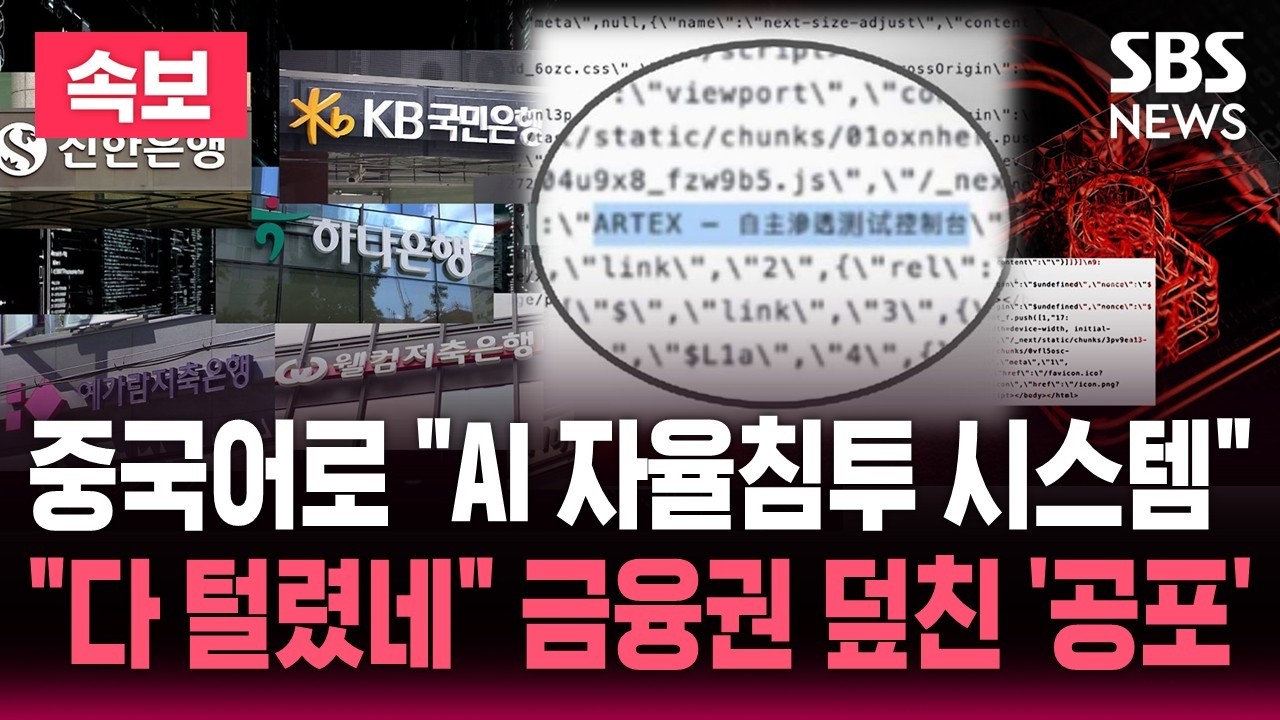
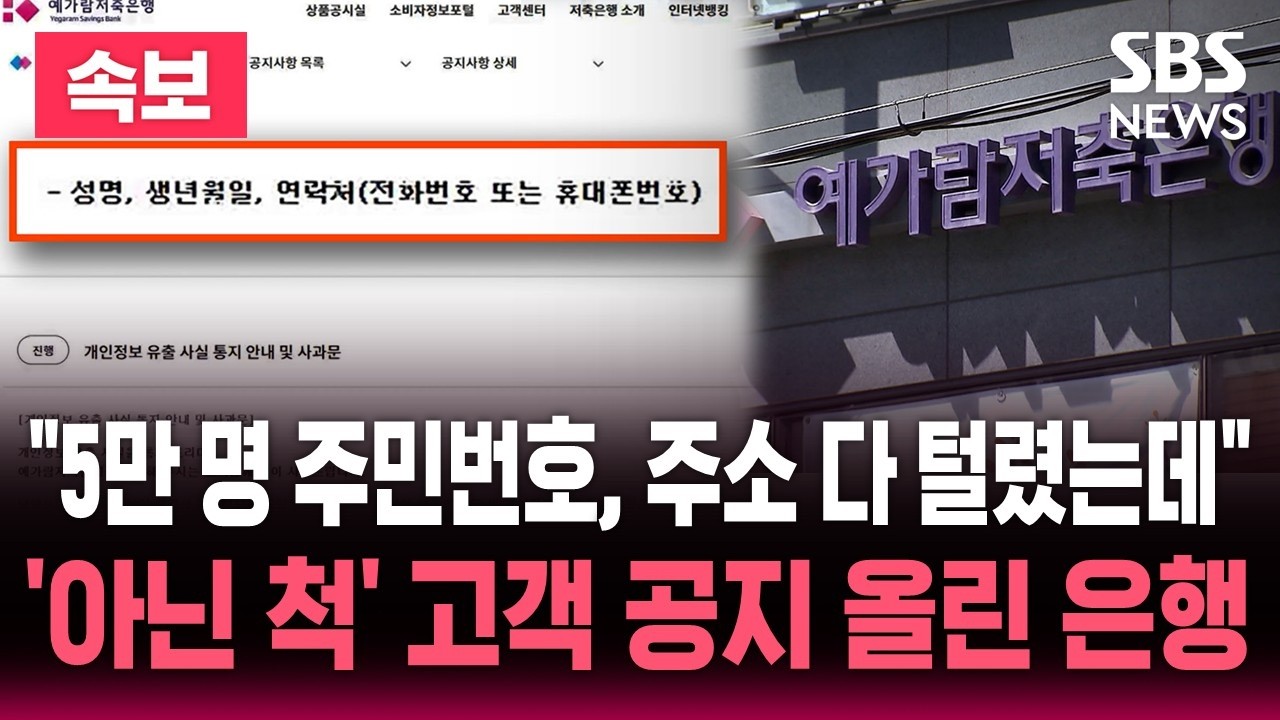
반면 이데일리, 서울경제, 조선비즈 등은 이번 사건을 단일 기업의 사고가 아닌 금융권 전반의 보안 위기로 확장해 해석했다. 시중은행부터 저축은행, 여신전문금융사까지 이어지는 연쇄 유출 패턴을 짚어내며 AI 에이전트라는 새로운 공격 수단에 주목했다. 이는 개별 사고의 보도를 넘어 금융 시스템의 구조적 취약성을 드러냈다는 점에서 유의미하다.
다만 많은 보도가 AI 해킹이라는 용어를 쓰면서도 정작 AI가 구체적으로 어떤 방식으로 조회 페이지의 허점을 뚫었는지에 대한 기술적 분석은 생략했다. 단순한 '지능형 공격'이라는 수식어만 반복할 것이 아니라, 어떤 보안 설정이 누락되었기에 AI의 반복 조회가 가능했는지 짚어내는 후속 취재가 필요하다.
뉴스스토리
이 스토리의 8번째 / 총 92장























댓글 로딩 중...