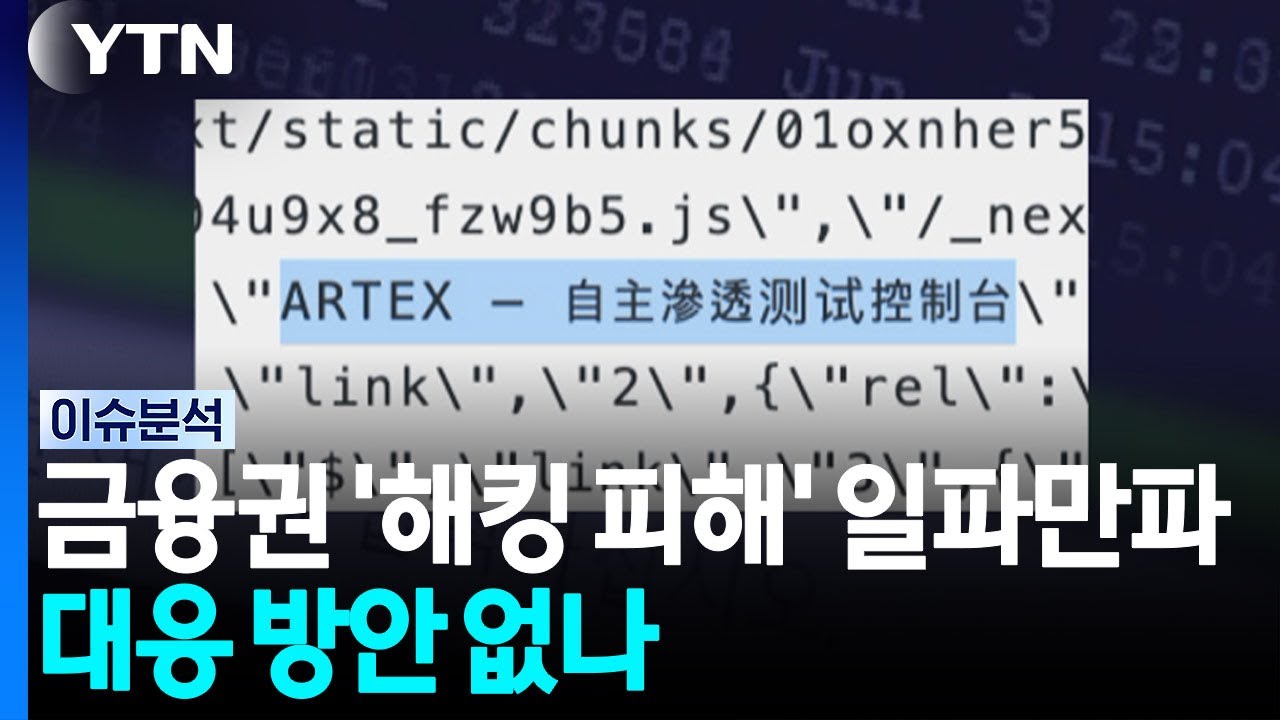
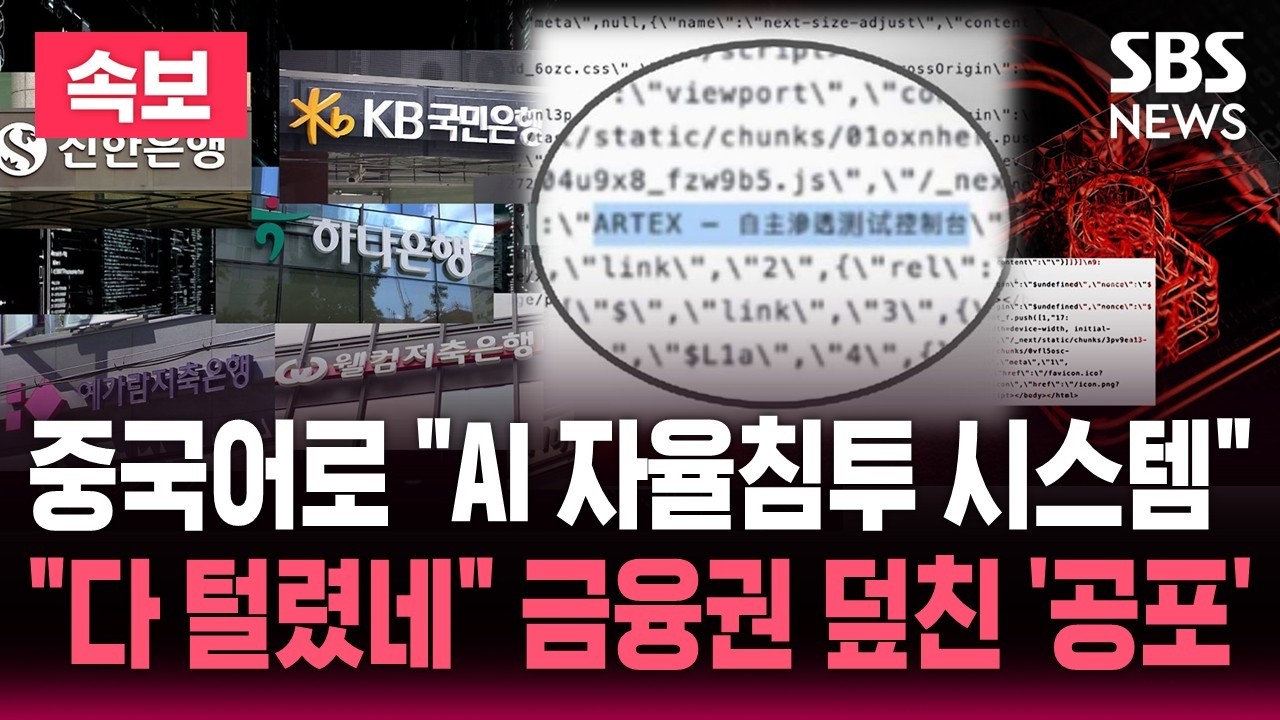
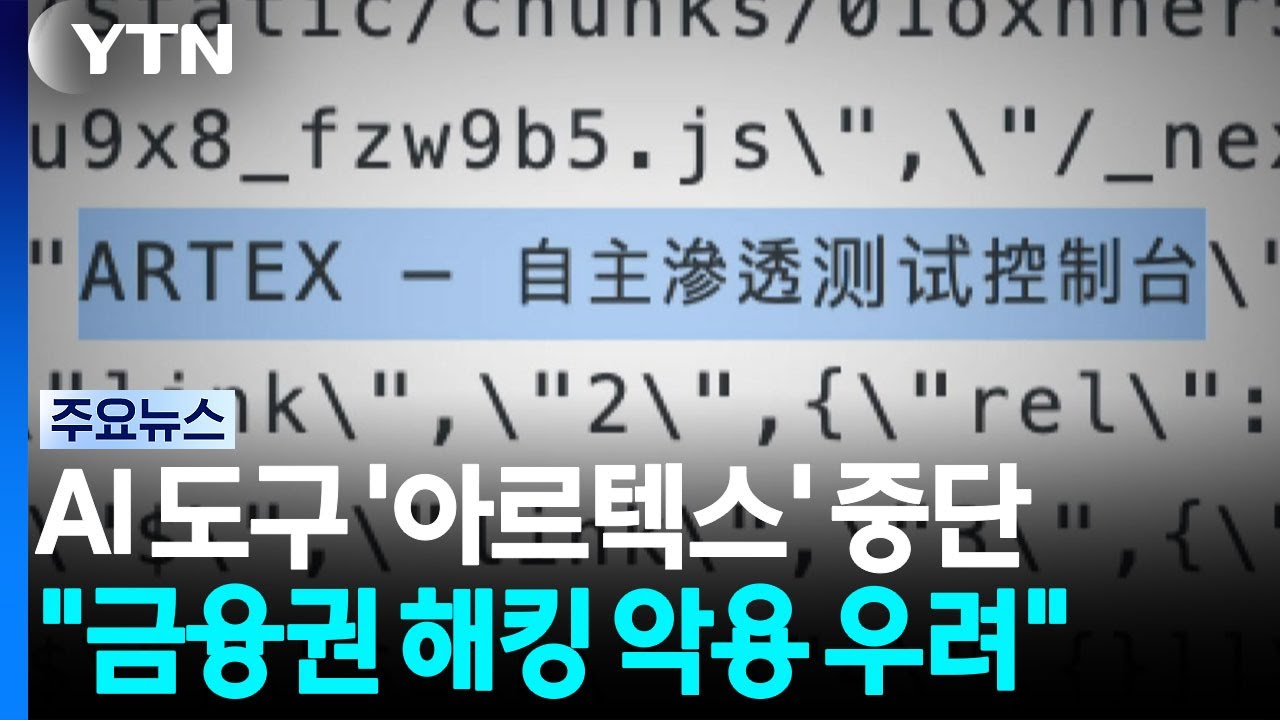
안랩 시큐리티 인텔리전스 센터(ASEC)가 오픈소스 AI 자율 침투 프레임워크인 '아르텍스(ARTEX)'의 위협 수준을 검증하는 모의 실험 결과를 공개했습니다.
실험 결과 AI가 전문 지식이 없는 사용자의 자연어 명령만으로 웹 서버 취약점을 이용해 프로그램을 실행하고, 내부망 호스트 4대에서 원격 명령을 수행하는 연쇄 침투 능력이 확인되었습니다.
또한 실제 인터넷 환경에서 아르텍스 운영 정황이 의심되는 IP 주소 900여 개와 관련 스크립트 및 악성코드 파일 51개를 확보하며 실제 악용 가능성을 입증했습니다.