웰컴저축은행이 자체 점검 과정에서 해킹 공격을 받아 법인고객 정보 최대 2,200건이 유출된 사실을 확인했습니다. 유출된 정보에는 법인명, 담당자 이름, 이메일, 전화번호 등이 포함되었습니다.
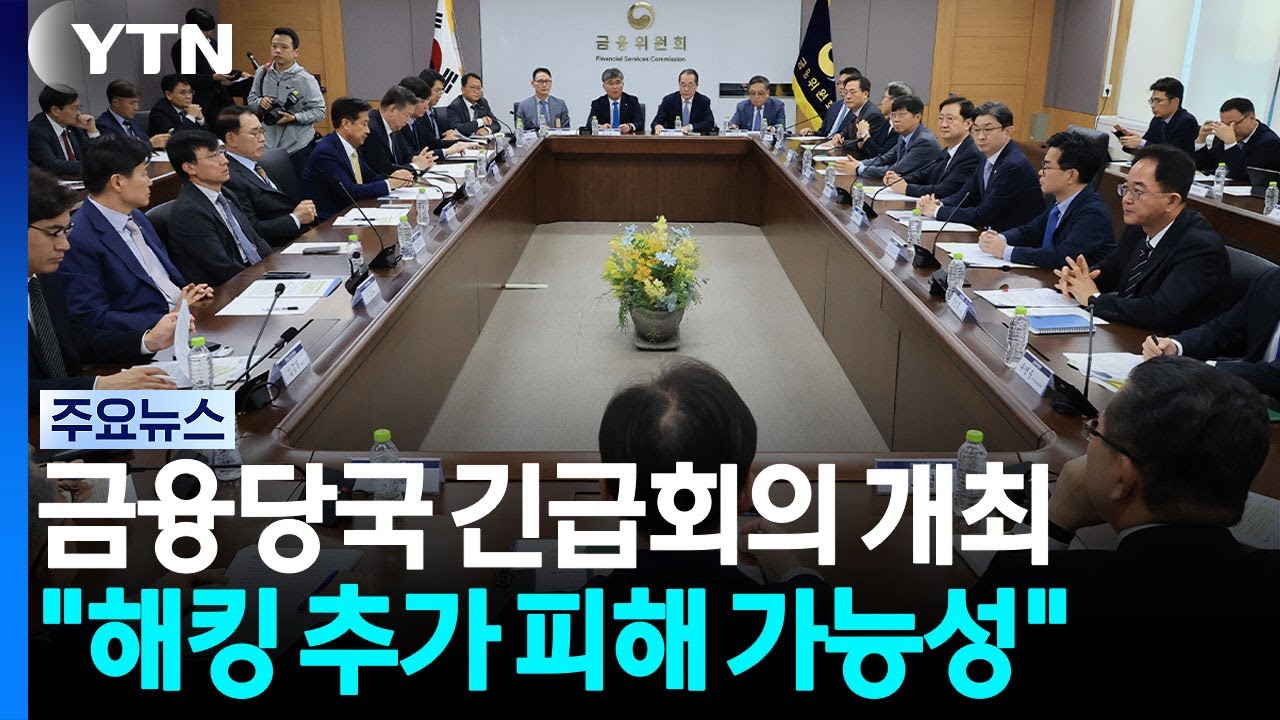
은행 측은 해당 사실을 금융 당국에 보고하고 정확한 유출 경위와 피해 규모를 파악하고 있습니다. 이에 이억원 금융위원장과 이찬진 금융감독원장은 금융권 협회장 및 침해사고 발생 금융사 CEO들을 소집해 긴급 점검 회의를 열 예정입니다.
 참고영상
금융권 전반의 해킹 피해 확산 속에서 발생한 사고
웰컴저축은행이 자체 점검 과정에서 해킹 공격을 받아 법인고객 정보 최대 2,200건이 유출된 사실을 확인했습니다. 유출된 정보에는 법인명, 담당자 이름, 이메일, 전화번호 등이 포함되었습니다.
은행 측은 해당 사실을 금융 당국에 보고하고 정확한 유출 경위와 피해 규모를 파악하고 있습니다. 이에 이억원 금융위원장과 이찬진 금융감독원장은 금융권 협회장 및 침해사고 발생 금융사 CEO들을 소집해 긴급 점검 회의를 열 예정입니다.
개별 사고를 넘어선 금융 보안망의 구조적 균열
단순한 해킹 사고가 아니라 금융권 전반의 보안 체계가 한계에 다다랐다는 신호다. 법인 고객의 이름과 연락처 같은 기본 정보가 유출되었다는 점은 공격자가 침투하기 쉬운 경로가 여전히 열려 있음을 의미한다.
이런 유형의 사고는 대개 보안 패치 지연이나 관리 소홀 같은 내부 취약점을 통해 반복된다. 특히 여러 금융사가 비슷한 시기에 공격을 받는 패턴은 공격 기법이 고도화되었거나 공통적으로 사용하는 보안 솔루션의 허점이 노출되었을 가능성을 시사한다. 사후에 당국이 회의를 열고 점검하는 방식만으로는 공격 속도를 따라잡기 어렵다.
단순 사실 전달에 그친 보도와 수사 가능성을 짚어낸 시각
대부분의 매체는 유출 규모와 항목을 나열하는 데 집중했다. YTN, 연합뉴스TV, 연합뉴스, 국제신문, 서울경제, 문화일보는 웰컴저축은행의 법인고객 정보 최대 2,200건 유출이라는 사실과 당국 보고 내용을 거의 동일하게 전달했다. 사건의 경위나 구체적인 보안 결함에 대한 분석 없이 현상을 재탕하는 수준에 머물렀다.
반면 아시아경제는 이번 사건을 개별 은행의 사고로 보지 않고 시야를 넓혔다. 웰컴저축은행을 포함해 여러 시중은행에서 동시다발적인 정보 유출이 발생했다는 점과 경찰청 사이버테러대응수사대가 내사에 착수했다는 독자적 사실을 보도했다. 이는 단순한 관리 소홀을 넘어 조직적인 공격 가능성을 제기했다는 점에서 본질적인 질문에 더 가까이 다가간 보도다.
문화일보는 금융위원장과 금융감독원장이 CEO들을 소집해 긴급 점검 회의를 연다는 대응책을 언급했다. 하지만 보도 전반을 보면 사고가 왜 반복되는지, 기존의 보안 가이드라인이 왜 작동하지 않았는지에 대한 구조적 분석은 모두 빠져 있다.
온투업체 피에프씨테크놀로지스와 모우다까지 정보 유출 확인
새로운 보도 3개 매체피해 범위가 저축은행과 시중은행을 넘어 캐피탈과 온투업체로 확장되었다. 연합뉴스는 피에프씨테크놀로지스와 모우다에서 이용자 개인정보가 유출된 사실을 구체적으로 짚었다. 특히 온투업사들이 금융당국 주재의 긴급 점검회의 대상에서 제외되었다는 점을 통해 보안 관리의 사각지대가 어디인지 드러냈다.
이데일리와 SBS Biz는 여전히 웰컴저축은행의 유출 규모를 반복해서 전하는 데 그쳤다. 다만 이데일리는 현대캐피탈 등 다른 금융사의 사고 사례를 나열하며 이번 사건이 개별 기업의 실수가 아닌 금융권 전반의 연쇄적 붕괴라는 점을 시사했다.
7개 금융사 동시다발적 유출과 AI 활용 해킹 수단 확인
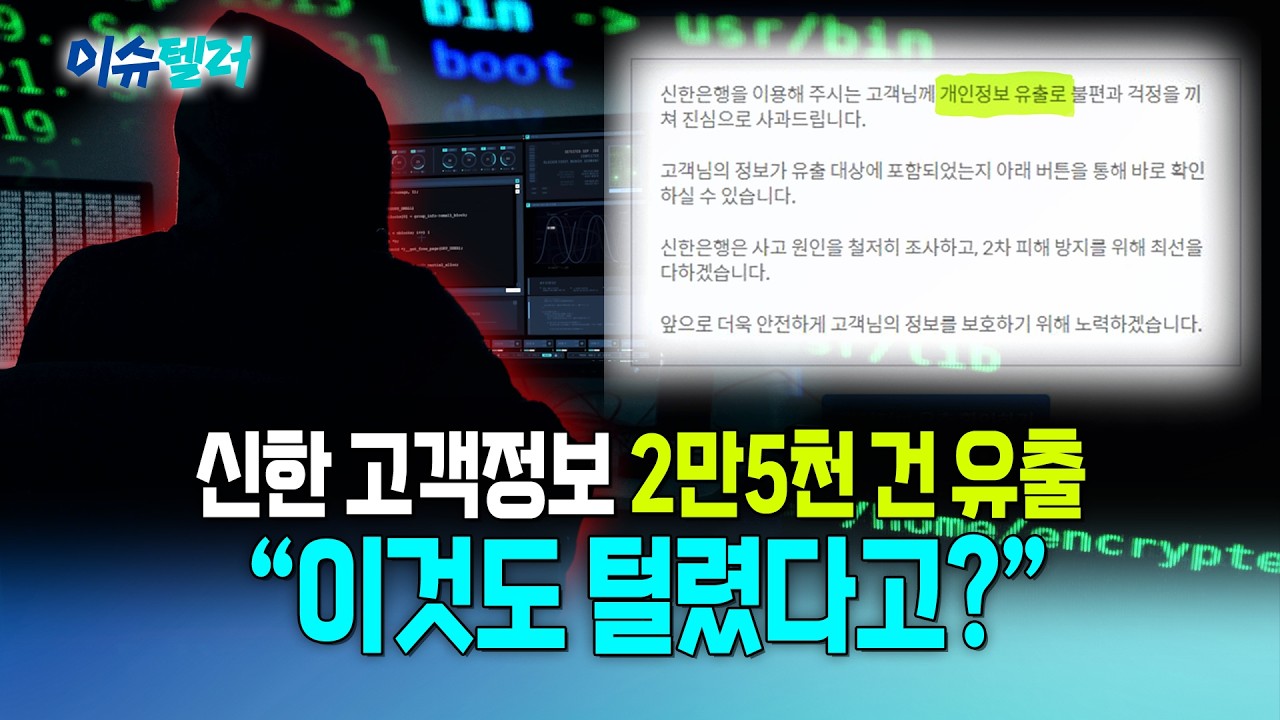
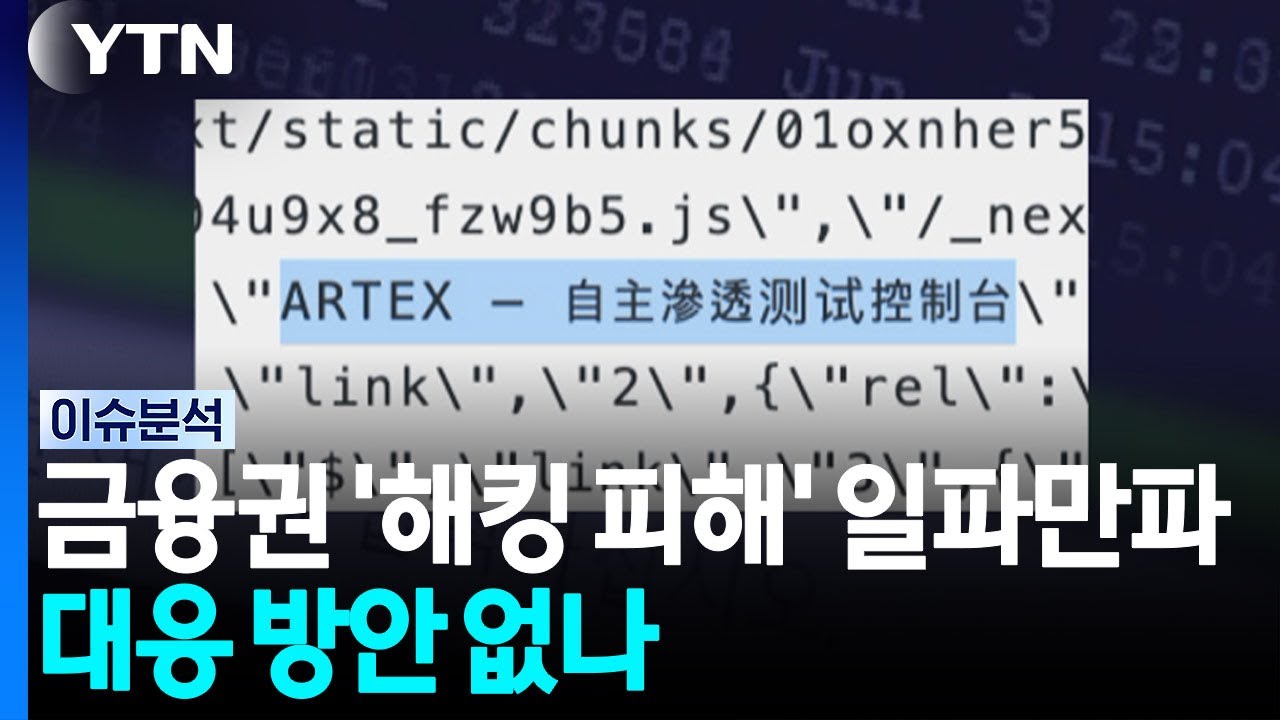
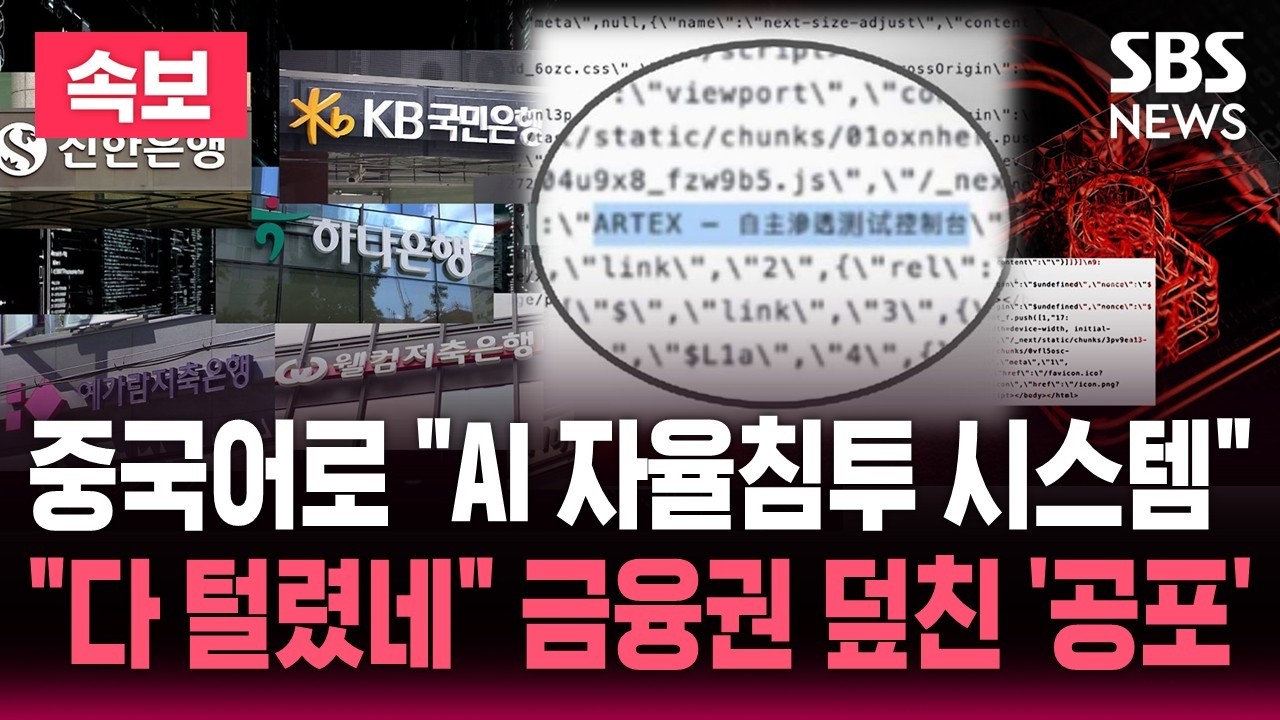
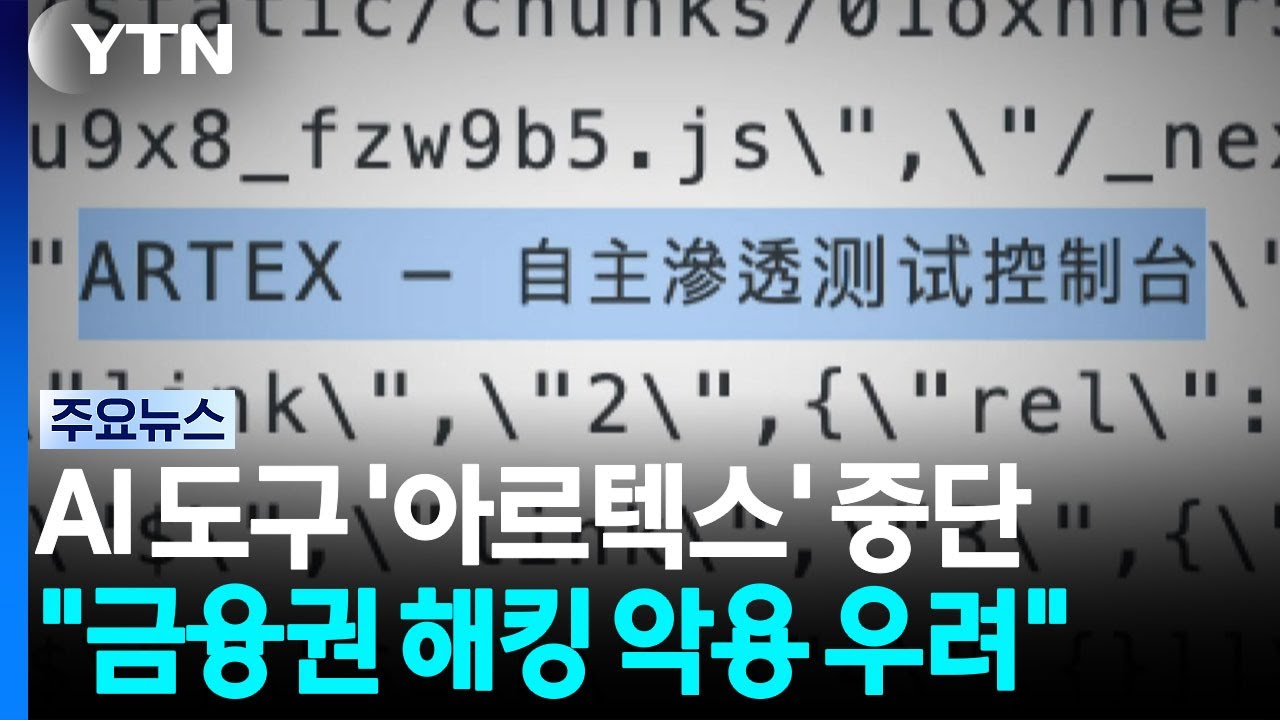
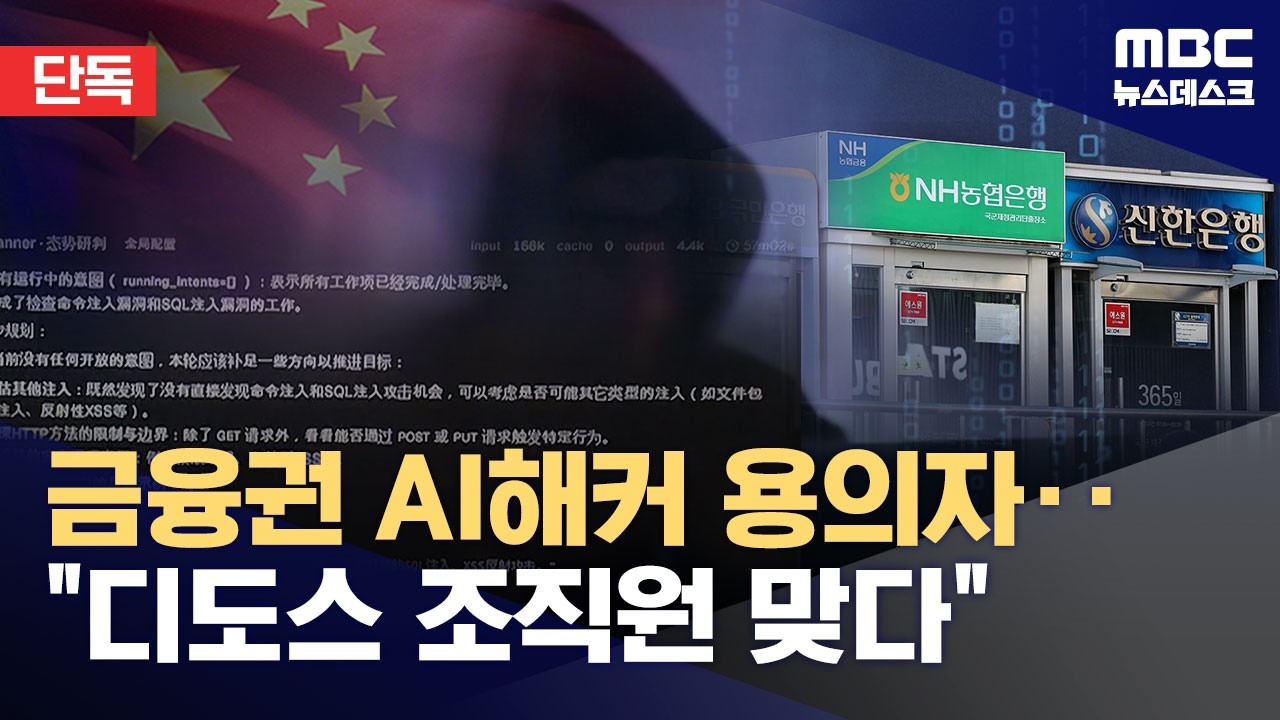
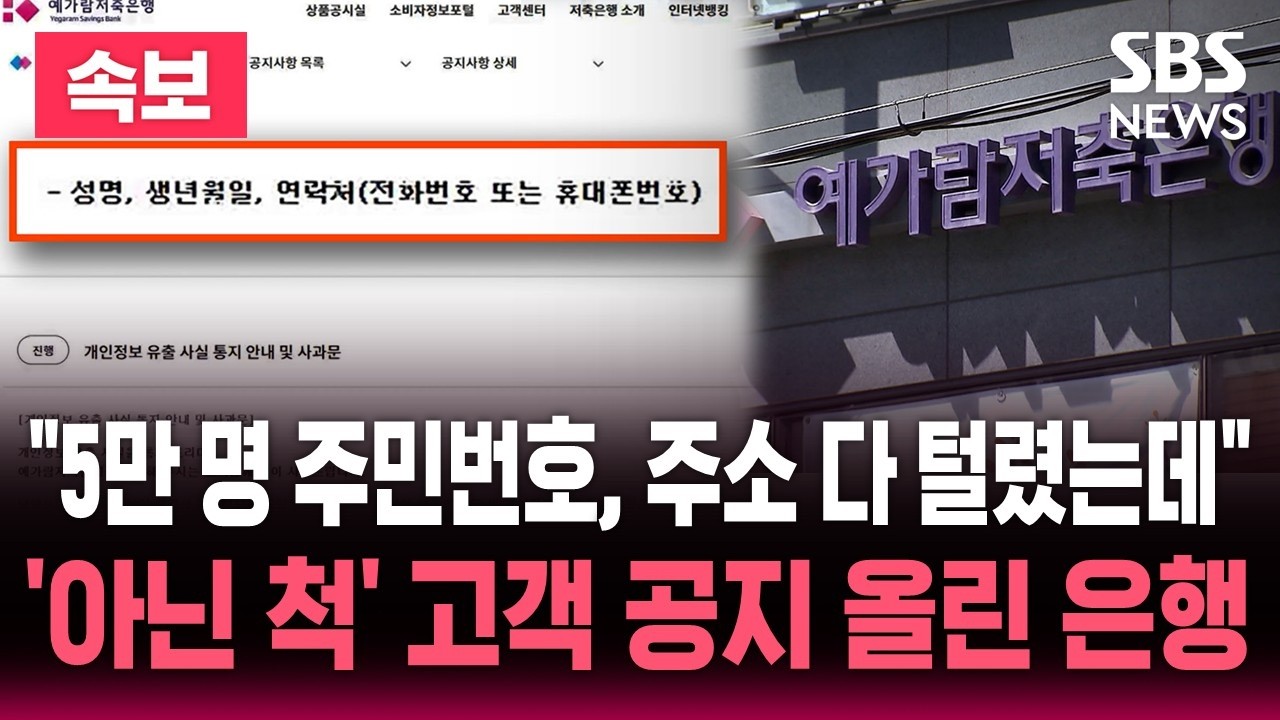
새로운 보도 2개 매체단순한 관리 소홀을 넘어 인공지능(AI)이 해킹 수단으로 활용되었다는 구체적인 정황이 드러났다. 뉴시스는 웰컴저축은행을 포함해 신한, KB국민, 하나, 부산은행, 예가람저축은행, 현대캐피탈 등 총 7개 금융사에서 정보 유출이 확인되었다는 사실과 함께, 금융권이 이번 공격의 핵심 수단으로 AI를 지목하고 있다는 점을 짚었다.
아이뉴스24는 온투업체인 피에프씨테크놀로지스와 모우다의 유출 사고가 AI 활용 해킹과 연관되었는지는 아직 확인되지 않았다고 보도했다. 이는 AI 기반 공격이라는 새로운 위협이 금융권 전반에 퍼져 있으나, 보안 체계가 더 취약한 온투업체까지 그 영향이 미쳤는지 확인하는 과정이 필요함을 시사한다.
뉴시스는 금융당국이 AI 기반의 선제적 보안 체계 구축을 당부했다는 점을 통해, 기존의 사후 점검 방식으로는 고도화된 AI 공격을 막을 수 없다는 본질적 한계를 드러냈다.
뉴스스토리
이 스토리의 12번째 / 총 93장























댓글 로딩 중...