도구의 진화보다 느린 기본 통제의 공백 2026.10.04 20:25 KST
이번 사고의 핵심은 공격 도구의 화려함이 아니라 기본적인 보안 수칙의 부재에 있다. LLM 기반의 자율형 침투 시스템은 공격의 속도와 효율을 높였을 뿐, 실제로 문을 열고 들어간 곳은 인증 절차가 누락되었거나 접근 통제가 미흡한 지점이었다. 최신 기술을 활용한 공격이라 해도 다중인증체계 같은 기초적인 방어막이 있었다면 막을 수 있었던 사고다.
이런 유형의 사건에서는 흔히 공격자의 정교한 수법이 부각되지만, 실질적인 원인은 관리 소홀이라는 구조적 결함에서 기인한다. 보안 체계의 최신화보다 중요한 것은 이미 정해진 통제 항목을 누락 없이 적용하는 실행력이다. 결국 기술적 진보가 공격자에게 유리하게 작용하는 이유는 방어자가 기본을 지키지 않는 빈틈을 AI가 더 빠르게 찾아내기 때문이다.
기술적 경악에 매몰되어 관리 부실을 가린 보도 2026.10.04 20:25 KST
대부분의 매체가 'AI 기반 자동화 공격'이라는 새로운 위협에 집중했다. 디지털타임스, 서울경제 등은 AI 도구의 등장을 강조하며 보안 체계의 전면 재점검을 촉구했다. 하지만 정작 중요한 것은 AI가 아니더라도 뚫렸을 기본 보안의 허점이다. 연합뉴스는 다중인증체계 도입 여부에 따라 피해가 갈렸다는 점을 짚어내며 사건의 실질적 원인을 구체적으로 드러냈다.
피해 규모에 대한 보도는 엇갈린다. 조선비즈와 헤럴드경제는 금전적 피해가 없음을 강조하며 상황을 축소하는 경향을 보였다. 반면 뉴스1은 예가람저축은행의 약 4만 명 개인정보 유출 등 구체적인 피해 사례를 독자적으로 보도하며 사안의 심각성을 환기했다.
전체적으로 보도들은 금융당국의 긴급 점검 지시와 경고를 전달하는 데 치중했다. AI라는 도구의 정체에 매몰되어, 왜 시중은행부터 저축은행까지 동일한 기본적 취약점이 반복적으로 방치되었는지에 대한 구조적 질문은 던지지 않았다.
중국어 기반 AI 침투 도구 흔적 포착과 이미 신고된 공격 IP의 방치 확인 2026.10.05 00:22 KST
새로운 보도 2개 매체
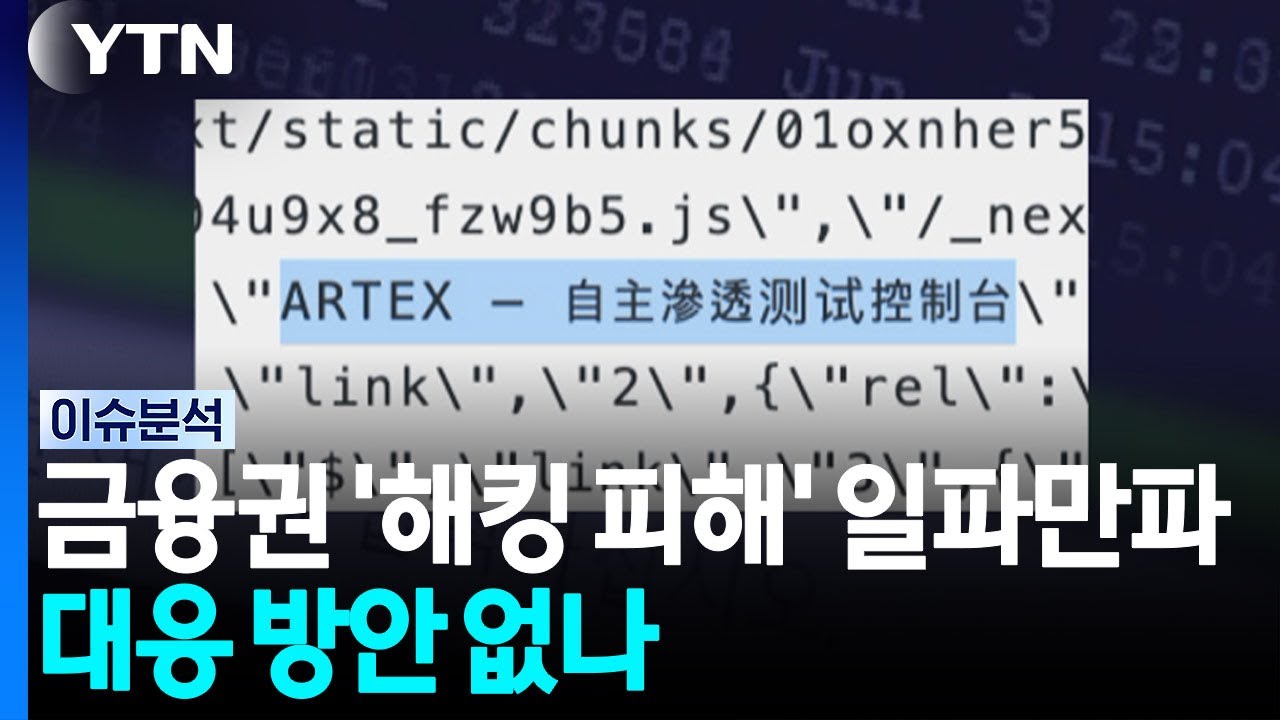
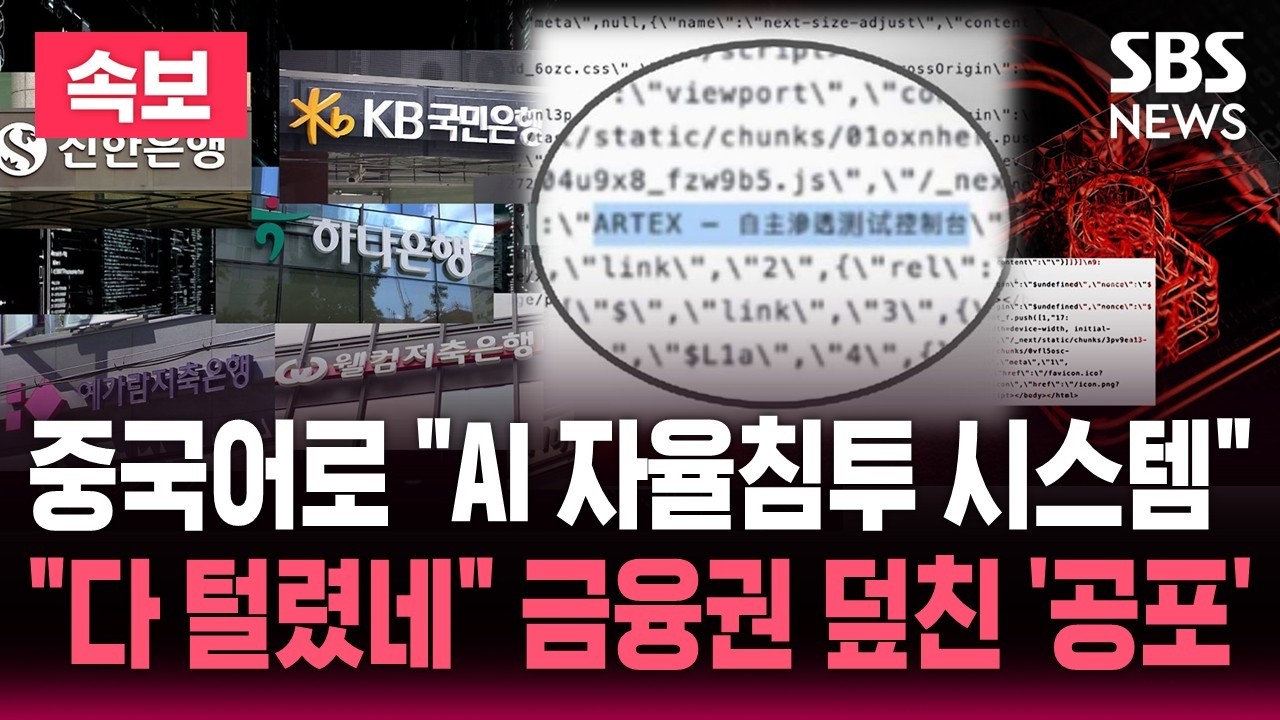
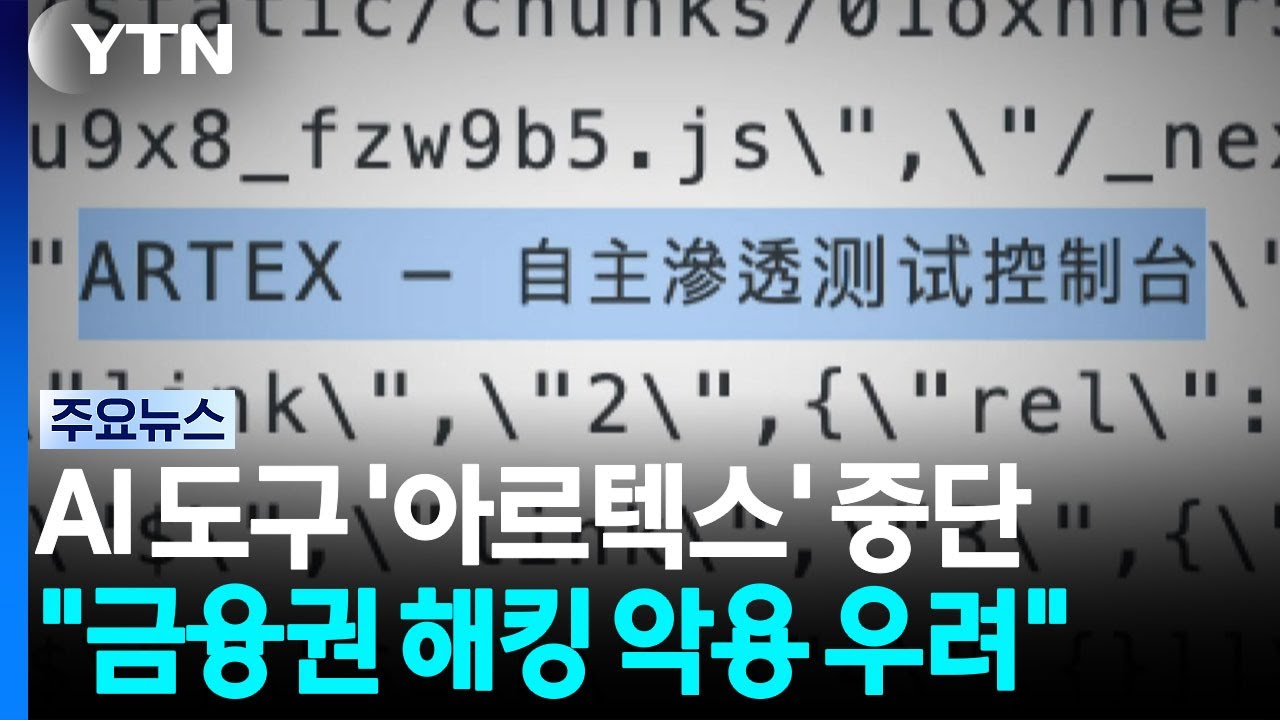
공격에 사용된 도구의 정체가 구체화되었다. 뉴시스는 KB국민·신한·하나·BNK부산은행 4곳에서 'ARTEX 自主渗透测试控制台'라는 중국어 기반 AI 자율형 침투테스트 도구의 흔적이 동일하게 포착되었다는 사실을 짚어냈다. 도구의 이름과 정체가 드러나면서 AI를 활용한 자동화 공격이 가설이 아닌 실체적 위협임이 증명되었다.
하지만 더 심각한 문제는 이미 알려진 위협을 방치했다는 점이다. 뉴스1은 금융당국이 공유한 공격자 IP 중 일부가 미국 내 클라우드 서버이며, 올해 1월부터 이미 62건의 부정접속 신고가 접수된 이력이 있다는 점을 독자적으로 확인했다. 이는 공격자가 최신 AI 도구를 썼기 때문에 뚫린 것이 아니라, 이미 신고된 위험 경로조차 차단하지 않은 금융사의 기본 통제 공백이 결정적이었음을 보여준다.
SBS, 토스뱅크 대상의 1월 접근 시도 확인하며 공격의 장기성 폭로 2026.10.05 19:17 KST
새로운 보도 1개 매체
공격의 시점이 예상보다 훨씬 앞당겨졌다. SBS는 신한은행 해킹에 쓰인 미국 IP 2개가 올해 1월부터 이미 토스뱅크 서버에 접근을 시도했다는 사실을 독자적으로 확인했다. 이는 특정 금융사의 일시적 사고가 아니라, 공격자가 이미 올해 초부터 금융권 전반을 대상으로 정밀한 탐색과 공격을 지속해 왔음을 의미한다.
이번 보도는 AI 도구라는 수단보다 공격의 지속성과 광범위함이라는 실체적 위협에 집중했다. 개별 금융사의 대응 여부를 넘어 금융권 전체에 대한 전수 점검이 필요하다는 논거를 구체적인 시점과 횟수로 뒷받침했다. 단순한 보안 수칙 미준수를 넘어, 금융 시스템 전체가 장기간에 걸쳐 노출되어 있었다는 점에서 사안의 심각성이 심화되었다.