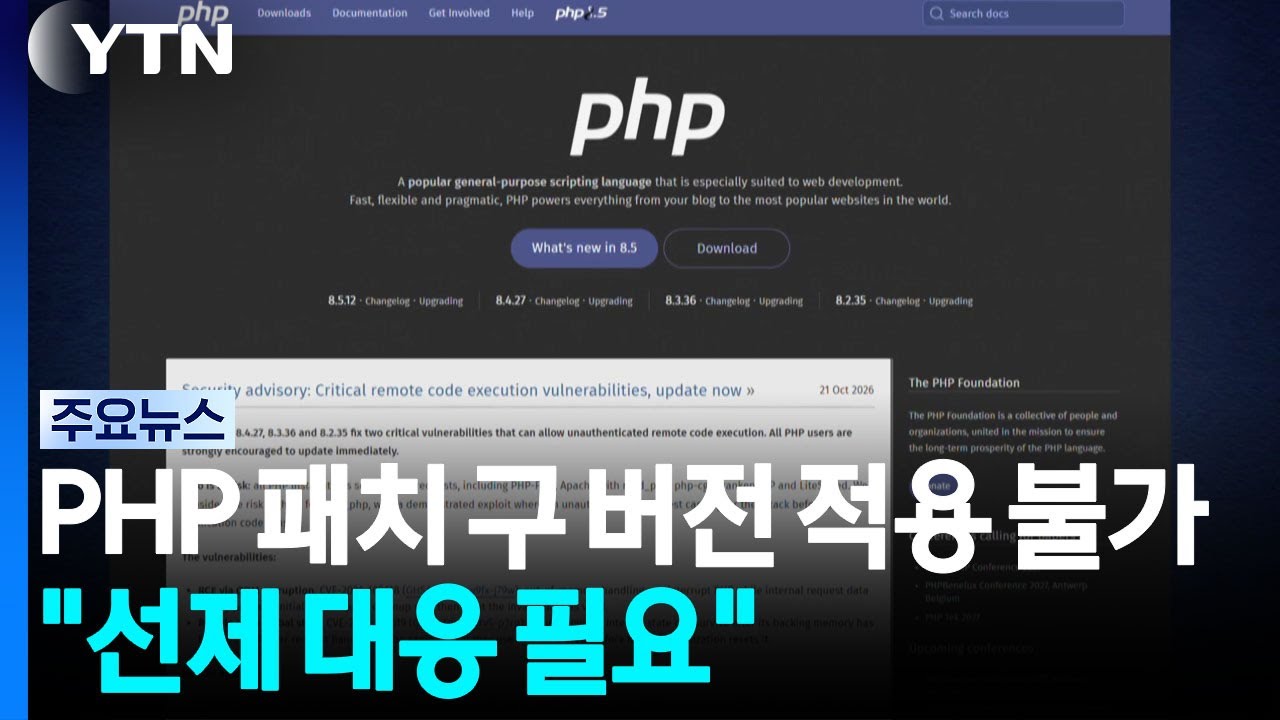
중국 연계 정황이 포착된 공격자가 PHP의 원격 코드 실행 취약점인 'PHP2Shell'과 리눅스 취약점을 연쇄 활용해 사이버 공격을 감행했습니다.
공격자는 한국, 미국, 일본, 대만의 방화벽 1만 9000대를 탐색한 후 240대를 표적으로 삼았으며, 최종적으로 미국 정부 관련 기관 서버 1대를 포함해 총 25대의 서버 최고 관리자 권한을 탈취했습니다.
특히 보안 장비인 방화벽이 내부망과 중앙 관리 서버로 침투하는 경로로 이용되었으며, 공격 과정에서 클로드 코드, 딥시크, 키미 등 AI 모델이 코드 작성에 활용된 흔적이 발견되었습니다.