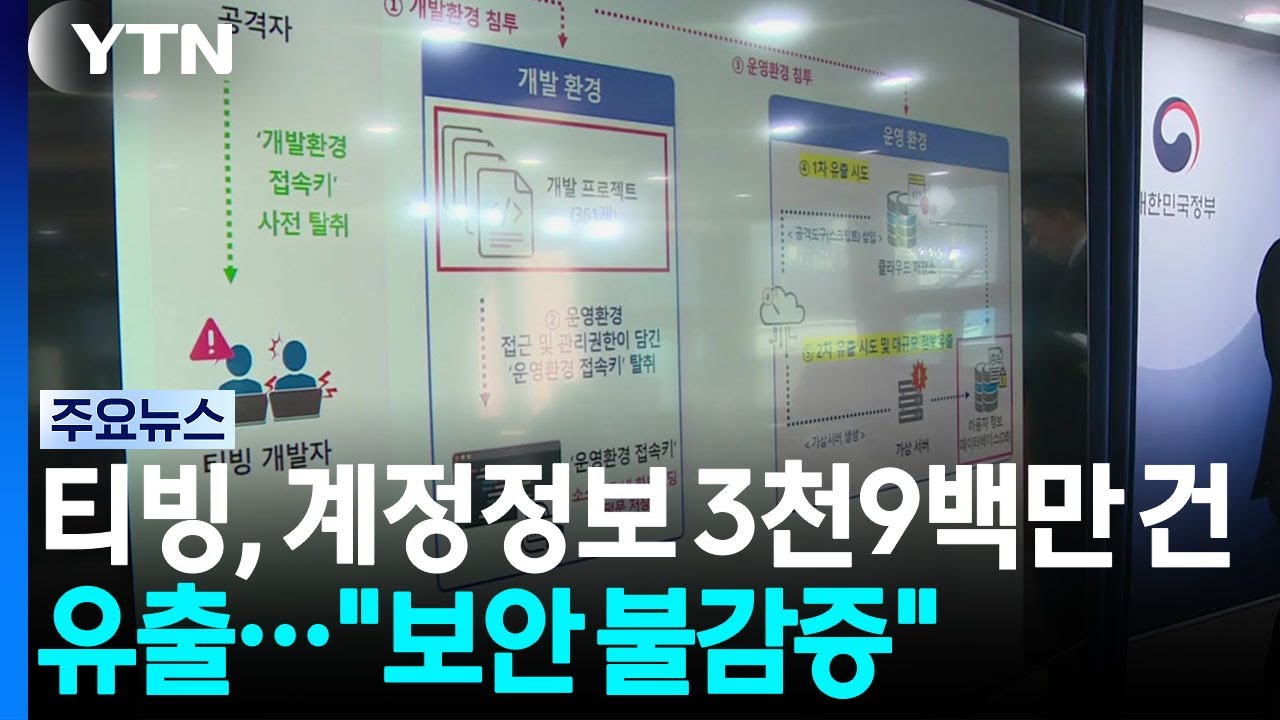
과기정통부 조사 결과, 티빙에서 활성·휴면·탈퇴·테스트 계정을 포함한 총 3,954만 개의 계정 정보와 개발 프로젝트 361건이 유출되었습니다. 공격자는 암호화되지 않은 개발자 접속키를 탈취해 소스코드를 확보하고 DB를 반출한 것으로 드러났습니다. 티빙은 보안 취약점을 인지하고도 방치했으며, 사고 인지 후 법정 시한인 24시간을 넘겨 신고하여 과태료 처분을 받게 되었습니다.
에디터 분석
전체 23개 기사 모두 티빙의 보안 관리 부실과 대규모 계정 유출 사실을 공통적으로 다루고 있으며, 이는 기업의 안일한 보안 의식과 관리 소홀을 지적하는 비판적 보도 패턴으로 나타난다. 23건 중 2건의 기사에서만 티빙이 제시한 투자 확대 계획과 구체적인 보상책을 상세히 전달하며 사고 수습 및 재발 방지 노력에 무게를 두는 보도 특성을 보인다. 전체 기사 중 어느 곳에서도 과기정통부의 조사 과정이나 정부의 감독 소홀, 혹은 유사 업계의 보안 표준 준수 여부와 같은 제도적 차원의 분석은 다뤄지지 않은 채 기업의 개별적 과실에만 집중하는 누락 패턴이 확인된다.
정권비판 논조가 압도적으로 우세한 가운데, 편향도는 보통 수준에 머물러 있는 구도이다.